Firewall Cisco từ lâu đã trở thành giải pháp bảo mật cốt lõi trong hầu hết các hệ thống mạng doanh nghiệp hiện đại. Với khả năng kết hợp giữa bảo vệ chủ động và xử lý hiệu suất cao, các dòng firewall của Cisco luôn đảm bảo an toàn cho dữ liệu và luồng truy cập trong mọi môi trường vận hành. Đây cũng là một trong những nền tảng bảo mật tiên tiến nhất hiện nay, đáp ứng tốt nhu cầu từ doanh nghiệp nhỏ đến hệ thống trung tâm dữ liệu lớn.
GIỚI THIỆU VỀ FIREWALL CISCO
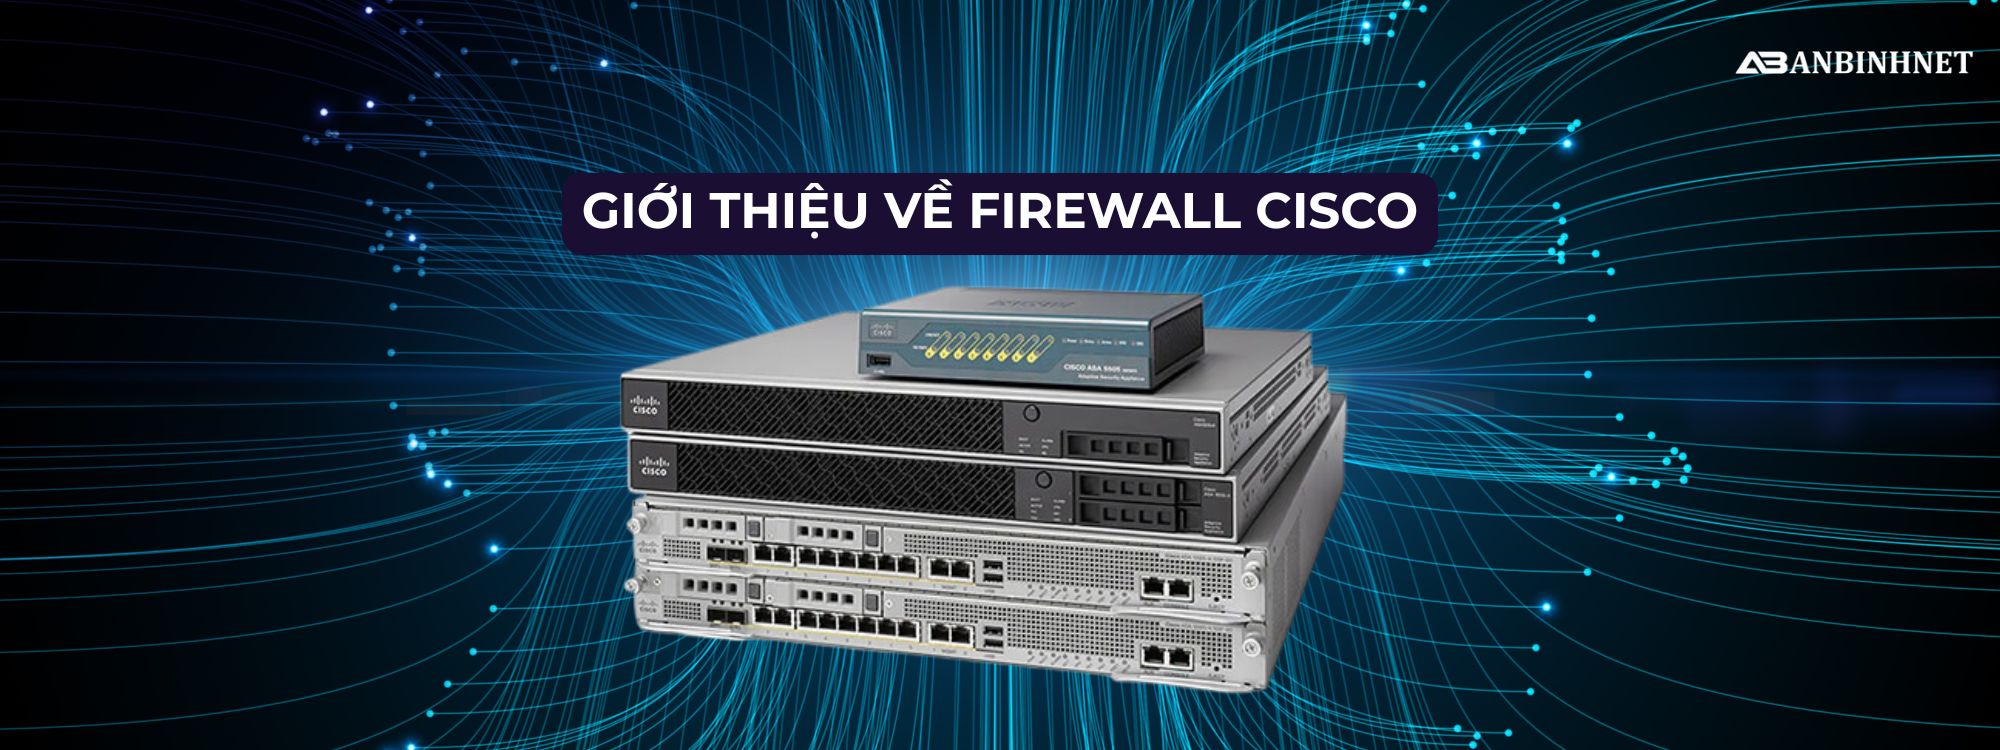
Firewall Cisco là dòng tường lửa thế hệ mới được phát triển nhằm đáp ứng nhu cầu bảo mật ngày càng phức tạp trong môi trường số hóa. Nhờ khả năng phân tích lưu lượng sâu, hệ thống này giúp doanh nghiệp phát hiện và ngăn chặn mối đe dọa theo thời gian thực. Cisco còn tích hợp các công nghệ kiểm soát truy cập thông minh nhằm bảo vệ toàn diện từ biên mạng đến hệ thống dữ liệu nội bộ. Đây là nền tảng được nhiều tổ chức tin dùng bởi khả năng hoạt động ổn định, bền bỉ và tương thích cao với nhiều mô hình mạng khác nhau. Việc triển khai cũng dễ dàng hơn khi tường lửa được hỗ trợ đầy đủ từ phần cứng đến phần mềm quản lý tập trung.
Một trong những điểm mạnh nhất của tường lửa Cisco là khả năng mở rộng linh hoạt theo từng giai đoạn phát triển của doanh nghiệp. Từ các chi nhánh nhỏ, văn phòng vừa đến hệ thống trung tâm dữ liệu lớn, Cisco đều có dòng firewall tối ưu cho từng nhu cầu cụ thể. Các công nghệ như phát hiện xâm nhập, ngăn chặn mã độc, phân tách lưu lượng và kiểm soát truy cập theo người dùng đều được tích hợp chặt chẽ. Điều này giúp tổ chức giảm thiểu rủi ro tấn công, đồng thời duy trì hiệu suất hệ thống ở mức cao nhất ngay cả khi lượng truy cập tăng mạnh.
Firewall Cisco cũng được đánh giá cao nhờ khả năng quan sát và quản lý toàn diện thông qua các nền tảng điều khiển trung tâm. Hệ thống cho phép người quản trị theo dõi các hoạt động bất thường, phân tích hành vi người dùng và tự động đưa ra cảnh báo khi phát hiện nguy cơ mất an toàn. Các tính năng tự động hóa giúp tối ưu hóa quy trình vận hành, giảm tải khối lượng công việc thủ công và hạn chế sai sót trong cấu hình. Nhờ đó, doanh nghiệp có thể xây dựng lớp bảo mật vững chắc nhưng vẫn đảm bảo tính linh hoạt và hiệu quả trong quản lý dài hạn.
Lợi thế của Firewall Cisco còn nằm ở khả năng tích hợp hoàn hảo với hệ sinh thái thiết bị mạng Cisco, giúp doanh nghiệp xây dựng một hệ thống vận hành đồng bộ và hiệu quả. Khi các thành phần bảo mật, chuyển mạch, định tuyến và quản lý cùng hoạt động trong một kiến trúc thống nhất, việc đảm bảo an toàn mạng trở nên tối ưu hơn bao giờ hết. Cisco cũng cung cấp các bản cập nhật thường xuyên nhằm tăng cường khả năng phòng thủ trước những mối đe dọa mới. Nhờ vậy, doanh nghiệp luôn duy trì được một môi trường mạng an toàn, ổn định và sẵn sàng mở rộng trong tương lai.
TÍNH NĂNG VÀ LỢI ÍCH CỦA FIREWALL CISCO

Khi nhu cầu bảo mật trong doanh nghiệp ngày càng gia tăng và các mối đe dọa trở nên tinh vi hơn, thiết bị bảo mật Cisco đóng vai trò như lớp phòng thủ trọng yếu bảo vệ toàn bộ hệ thống mạng. Không chỉ dừng lại ở chức năng chặn truy cập trái phép, Cisco còn tích hợp nhiều công nghệ bảo mật đa tầng kết hợp phân tích chuyên sâu. Chính sự toàn diện này tạo nên nền tảng bảo mật vững chắc, giúp doanh nghiệp vận hành ổn định, tránh được các rủi ro tiềm ẩn và sẵn sàng mở rộng trong tương lai.
Khả Năng Bảo Vệ Đa Lớp, Chủ Động Ngăn Chặn Mối Đe Dọa
Firewall Cisco được phát triển dựa trên kiến trúc bảo mật đa lớp, cho phép bảo vệ toàn diện từ biên mạng, hệ thống nội bộ cho đến tầng ứng dụng. Mỗi lớp bảo vệ đều đảm nhận vai trò riêng như phát hiện xâm nhập, phân tích lưu lượng, lọc gói tin và kiểm soát hành vi người dùng. Khi các lớp hoạt động kết hợp, hệ thống tạo ra “lá chắn kép” giúp phát hiện sớm và ngăn chặn các cuộc tấn công từ bên ngoài hoặc các hoạt động bất thường bên trong mạng doanh nghiệp. Chính sự phân tầng này giúp tường lửa Cisco luôn duy trì hiệu quả bảo vệ vượt trội so với các giải pháp tường lửa truyền thống.
Một trong những công nghệ nổi bật nhất là phát hiện và phòng chống xâm nhập IPS/IDS được tích hợp trực tiếp trong thiết bị. Tính năng này cho phép firewall phân tích sâu luồng dữ liệu, xác định các mẫu tấn công, hành vi bất thường hoặc mã độc đang cố gắng xâm nhập hệ thống. Không chỉ cảnh báo, Cisco IPS còn có khả năng tự động chặn, cô lập hoặc làm gián đoạn kết nối độc hại ngay lập tức. Doanh nghiệp vì thế có thể giảm thiểu rủi ro tấn công từ sớm mà không cần đợi đội ngũ kỹ thuật can thiệp thủ công.
Hệ thống bảo mật của Cisco luôn được cập nhật liên tục nhờ dữ liệu từ Cisco Talos, một trong những tổ chức nghiên cứu bảo mật lớn nhất thế giới. Với hàng tỷ dữ liệu thu thập mỗi ngày, Talos phân tích và nhận diện mối đe dọa mới, sau đó cung cấp bản cập nhật tự động cho các dòng firewall. Điều này giúp thiết bị luôn duy trì khả năng phòng thủ trước các dạng mã độc mới, ransomware hoặc tấn công có chủ đích (APT) mà không cần triển khai phức tạp. Đây là yếu tố then chốt giúp Firewall Cisco luôn duy trì vị thế hàng đầu trong lĩnh vực an ninh mạng.
Hiệu Suất Xử Lý Mạnh Mẽ, Ổn Định Trong Mọi Môi Trường
Cisco thiết kế tường lửa của mình dựa trên phần cứng tối ưu hóa kết hợp bộ xử lý chuyên dụng, giúp đạt hiệu suất cao ngay cả khi kích hoạt nhiều lớp bảo vệ cùng lúc. Điều này rất quan trọng vì trong thực tế, đa phần các firewall khác khi bật nhiều tính năng bảo mật sẽ làm giảm băng thông hoặc gây độ trễ trên mạng. Với Cisco, hệ thống vẫn duy trì tốc độ ổn định, cho phép xử lý lưu lượng lớn từ hàng trăm đến hàng ngàn kết nối đồng thời mà không gặp hiện tượng nghẽn mạng.
Hiệu suất cao đặc biệt cần thiết trong các mô hình vận hành doanh nghiệp như camera giám sát IP, nền tảng VoIP, hệ thống ERP hoặc ứng dụng tài chính thời gian thực. Các tác vụ này yêu cầu tốc độ truyền tải ổn định, độ trễ thấp và khả năng xử lý nhanh chóng mỗi khi có yêu cầu từ người dùng. Firewall Cisco đảm bảo các kết nối này hoạt động mượt mà ngay cả trong giờ cao điểm, giúp trải nghiệm của nhân viên và khách hàng luôn được duy trì ở mức tối ưu.
Ngoài ra, nhiều dòng Firewall Cisco được tối ưu để sử dụng trong môi trường trung tâm dữ liệu, nơi yêu cầu băng thông cực lớn và ít độ trễ. Thiết bị có thể hoạt động liên tục 24/7 với mức độ ổn định cao, kèm theo các công nghệ dự phòng nóng, cân bằng tải hoặc tự động chuyển hướng lưu lượng khi phát hiện sự cố. Những tính năng này giúp doanh nghiệp duy trì hệ thống không gián đoạn, đảm bảo dịch vụ hoạt động xuyên suốt mà không ảnh hưởng đến người dùng cuối.
Kiểm Soát Truy Cập Chi Tiết Theo Người Dùng, Ứng Dụng Và Thiết Bị
Một ưu điểm nổi bật của Firewall Cisco là khả năng kiểm soát truy cập sâu theo từng đối tượng. Công nghệ này cho phép phân loại người dùng, phòng ban, loại thiết bị hoặc ứng dụng để áp dụng chính sách bảo mật phù hợp. Ví dụ, nhân viên văn phòng chỉ được truy cập mail và hệ thống nội bộ, trong khi phòng kỹ thuật có thể truy cập thêm máy chủ hoặc môi trường test. Việc tách bạch quyền truy cập giúp hạn chế tối đa nguy cơ rò rỉ dữ liệu hoặc truy cập sai mục đích.
Tường lửa Cisco còn hỗ trợ các công nghệ xác thực mạnh như 802.1X, Multi-Factor Authentication (MFA) và kết nối VPN bảo mật. Điều này giúp doanh nghiệp triển khai mô hình làm việc từ xa mà vẫn duy trì tính an toàn tuyệt đối. Khi nhân viên dùng laptop cá nhân hoặc thiết bị di động truy cập từ bên ngoài, firewall sẽ kiểm tra danh tính, thiết bị và chính sách trước khi cho phép đăng nhập vào hệ thống.
Cisco cũng cung cấp phân tích hành vi người dùng (UEBA) giúp phát hiện hoạt động bất thường như truy cập trái phép vào khu vực nhạy cảm, tải dữ liệu lớn đột ngột hoặc đăng nhập từ địa điểm bất thường. Khi phát hiện rủi ro, firewall có thể tự động khóa truy cập hoặc yêu cầu xác thực lại, giúp bảo vệ doanh nghiệp trước nguy cơ tấn công từ nội bộ – một trong những dạng tấn công nguy hiểm nhất hiện nay.
Tích Hợp Trí Tuệ Nhân Tạo Và Dữ Liệu Tình Báo Toàn Cầu
Cisco đầu tư mạnh vào việc ứng dụng trí tuệ nhân tạo vào hệ thống firewall nhằm tăng khả năng nhận diện mối đe dọa phức tạp. AI hỗ trợ phân tích hàng nghìn tệp log, xác định các mẫu hành vi đáng ngờ và đưa ra cảnh báo theo thời gian thực. Điều này giúp rút ngắn thời gian phát hiện và phản ứng với sự cố, đặc biệt trong các tình huống tấn công có tốc độ lan nhanh như ransomware.
Dữ liệu của Cisco Talos đóng vai trò rất quan trọng khi cung cấp thông tin từ toàn bộ hệ thống quản lý mối đe dọa trên toàn thế giới. Talos mỗi ngày phân tích hàng tỷ gói tin, hàng trăm nghìn tệp độc hại và hàng chục nghìn địa chỉ IP đáng ngờ để tạo ra bộ quy tắc cập nhật liên tục cho firewall. Chính sự kết hợp giữa AI và dữ liệu thực tế giúp Firewall Cisco dự đoán trước nhiều mối đe dọa tiềm ẩn mà các giải pháp khác khó thực hiện.
Nhờ hệ thống phân tích thông minh này, firewall có khả năng tự động đối chiếu hành vi truy cập, phát hiện các chuỗi tấn công phức tạp và đưa ra biện pháp ngăn chặn ngay lập tức. Điều này giúp doanh nghiệp giảm phụ thuộc vào nhân lực bảo mật, tiết kiệm chi phí vận hành nhưng vẫn duy trì mức độ bảo vệ cao.
Quản Trị Tập Trung, Tự Động Hóa, Giảm Tải Cho Đội Ngũ IT
Firewall Cisco hỗ trợ quản trị tập trung thông qua Cisco Defense Orchestrator hoặc Firepower Management Center. Giao diện này hiển thị toàn bộ thiết bị, chính sách, cảnh báo và nhật ký sự cố giúp quản trị viên nắm bắt tình trạng hệ thống trong vài giây. Tất cả thay đổi chính sách, cập nhật cấu hình hoặc thêm thiết bị mới đều có thể thực hiện trên cùng một nền tảng với thao tác đơn giản.
Cisco cũng tập trung mạnh vào tự động hóa các tác vụ bảo mật nhằm giảm tải cho đội ngũ IT. Những hoạt động như phân tích log, cập nhật danh sách chặn IP độc hại, điều chỉnh chính sách hoặc ghi nhận cảnh báo đều được xử lý tự động mà không cần can thiệp thủ công. Điều này đặc biệt hữu ích cho doanh nghiệp có đội ngũ kỹ thuật mỏng, nhưng yêu cầu hệ thống bảo mật phải vận hành liên tục và chính xác.
Nhờ khả năng quản lý tập trung và tự động hóa cao, firewall có thể mở rộng lên hàng trăm thiết bị vẫn vận hành ổn định mà không gây quá tải cho hệ thống. Đây là yếu tố quan trọng đối với mô hình doanh nghiệp đa chi nhánh, trung tâm dữ liệu hoặc tổ chức có nhiều phòng ban cùng sử dụng hạ tầng mạng chung.
CÁC DÒNG FIREWALL CISCO

Cisco cung cấp nhiều dòng firewall đáp ứng các nhu cầu bảo mật khác nhau, từ doanh nghiệp nhỏ, văn phòng chi nhánh đến trung tâm dữ liệu lớn. Mỗi dòng được tối ưu về hiệu suất, khả năng mở rộng, tính năng bảo vệ và tích hợp quản lý tập trung. Việc lựa chọn đúng sản phẩm giúp doanh nghiệp triển khai giải pháp bảo mật phù hợp với quy mô và lưu lượng mạng, đồng thời tiết kiệm chi phí vận hành.
Cisco Secure Firewall 1200

Cisco Secure Firewall 1200 là dòng firewall lý tưởng cho các chi nhánh, văn phòng vừa và các doanh nghiệp nhỏ, mang đến giải pháp bảo mật toàn diện trong một thiết bị nhỏ gọn nhưng mạnh mẽ. Thiết bị tích hợp các tính năng như kiểm soát truy cập, phát hiện và ngăn chặn xâm nhập (IPS/IDS), VPN và bảo vệ chống mã độc. Kiến trúc bảo mật đa lớp cho phép bảo vệ toàn bộ mạng từ biên đến hệ thống nội bộ mà vẫn duy trì hiệu suất ổn định, ngay cả khi lưu lượng mạng tăng cao. Thiết bị cũng hỗ trợ quản lý tập trung, giúp đội ngũ IT dễ dàng triển khai, cập nhật chính sách và theo dõi nhật ký sự kiện từ nhiều chi nhánh mà không gặp khó khăn.
Cisco Secure Firewall 3100
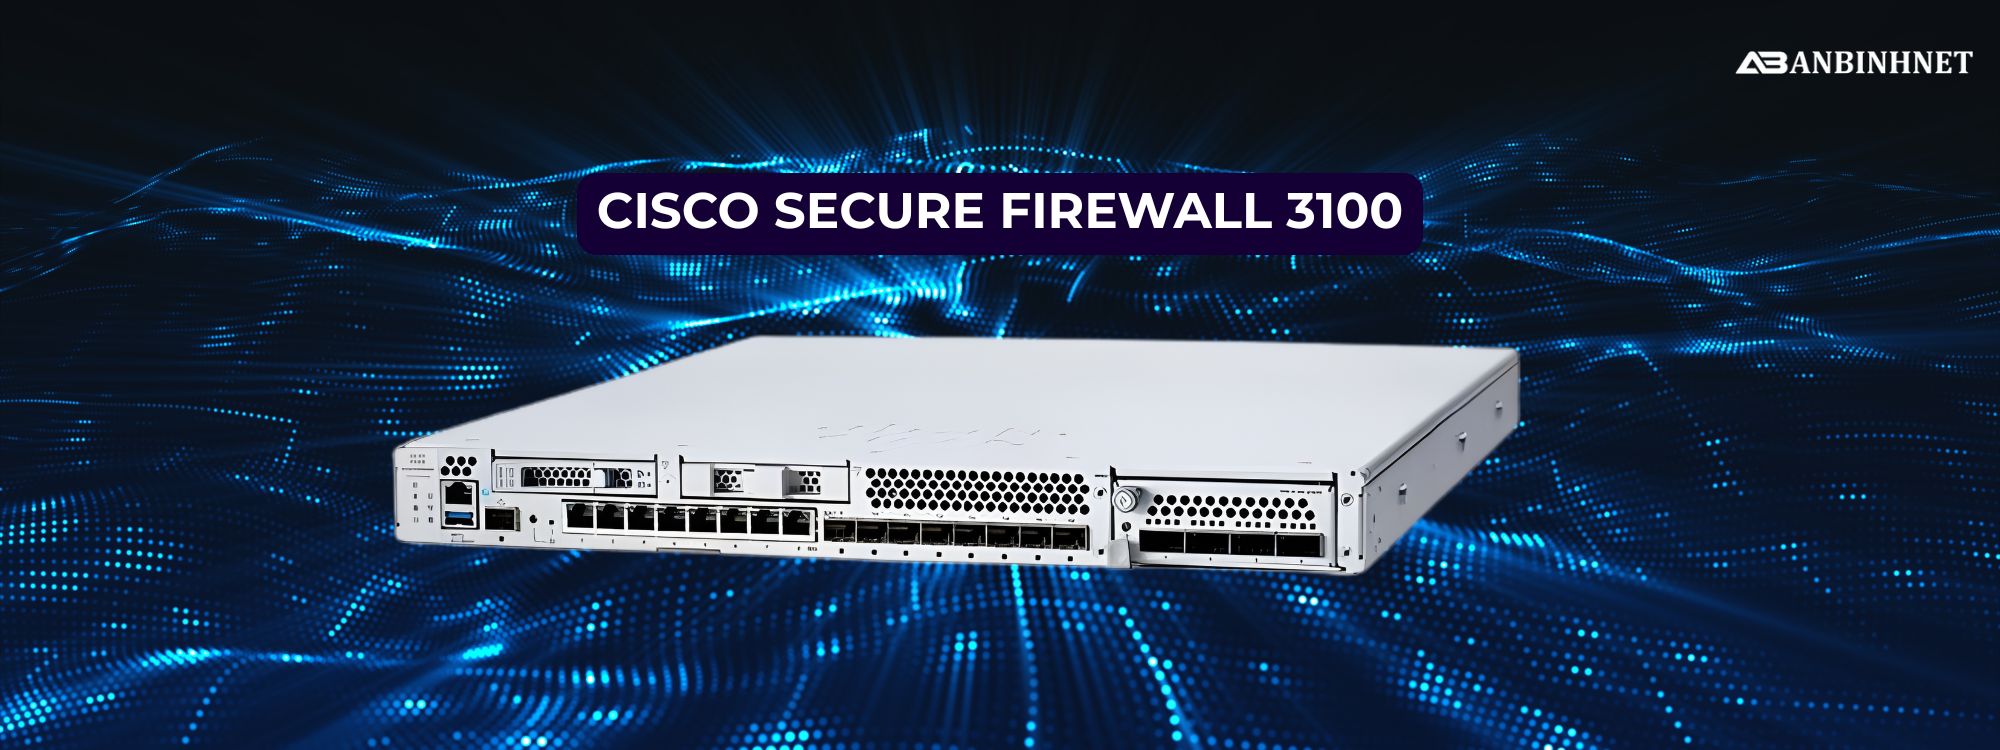
Cisco Secure Firewall 3100 là dòng tường lửa cao cấp dành cho các doanh nghiệp vừa và trung bình, cung cấp hiệu suất mạnh mẽ cùng khả năng bảo vệ đa lớp cho hệ thống mạng phức tạp. Thiết bị xử lý lưu lượng lớn mà vẫn duy trì độ trễ thấp, đảm bảo các ứng dụng nhạy cảm về thời gian như VoIP, ERP, video conferencing và hệ thống email hoạt động ổn định. Với các tính năng bảo mật tiên tiến như IPS/IDS, chống ransomware, phân tích hành vi người dùng và kiểm soát truy cập chi tiết theo người dùng, thiết bị giúp phát hiện và ngăn chặn các mối đe dọa tinh vi ngay từ giai đoạn đầu, từ đó giảm thiểu rủi ro cho toàn bộ hệ thống mạng doanh nghiệp.
Cisco Secure Firewall 4200

Cisco Secure Firewall 4200 là dòng firewall hiệu suất cao, được thiết kế để đáp ứng nhu cầu bảo mật của các doanh nghiệp lớn và trung tâm dữ liệu. Thiết bị cung cấp khả năng xử lý lưu lượng cực lớn mà vẫn duy trì độ trễ thấp, hỗ trợ các ứng dụng nhạy cảm về thời gian như VoIP, ERP, video conferencing và các dịch vụ đám mây quan trọng. Với hệ thống bảo mật đa lớp tích hợp IPS/IDS, chống ransomware, kiểm soát truy cập chi tiết theo người dùng, thiết bị giúp doanh nghiệp phát hiện và ngăn chặn các mối đe dọa tinh vi từ giai đoạn đầu. Đồng thời, các công cụ phân tích hành vi và dữ liệu tình báo bảo mật giúp firewall 4200 nâng cao khả năng phản ứng nhanh với các nguy cơ mới, đảm bảo an toàn cho toàn bộ mạng lưới doanh nghiệp.
Cisco Firewall ASA 5500-X (EOL)

Cisco Firewall ASA 5500-X là dòng tường lửa đã từng được triển khai rộng rãi trong nhiều hệ thống doanh nghiệp nhờ khả năng kiểm soát truy cập ổn định, hiệu suất phù hợp và hệ sinh thái bảo mật linh hoạt. Mặc dù hiện nay Cisco đã đưa dòng sản phẩm này vào trạng thái EOL và khuyến nghị người dùng chuyển sang các thế hệ tường lửa mới hơn như Secure Firewall hoặc Firepower để có hiệu suất cao hơn và khả năng bảo vệ tốt hơn, nhưng Cisco Firewall ASA 5500-X vẫn được nhiều đơn vị duy trì trong các hệ thống cũ do tính bền bỉ, dễ vận hành và khả năng đáp ứng tốt cho các mô hình mạng cơ bản. Đây cũng là dòng tường lửa tạo nền tảng cho nhiều công nghệ bảo mật nâng cao sau này của Cisco, đặc biệt trong các giải pháp VPN, kiểm soát lưu lượng và bảo vệ lớp biên.
Cisco Firepower 1000

Cisco Firepower 1000 là dòng tường lửa hiệu suất cao được thiết kế dành cho doanh nghiệp vừa và các chi nhánh cần giải pháp bảo mật toàn diện nhưng dễ triển khai. Thiết bị kết hợp khả năng kiểm soát truy cập, phát hiện và ngăn chặn xâm nhập (IPS/IDS), VPN và bảo vệ chống mã độc trong một nền tảng nhỏ gọn nhưng mạnh mẽ. Với kiến trúc bảo mật đa lớp, Cisco Firepower 1000 cho phép doanh nghiệp bảo vệ toàn bộ hệ thống mạng từ biên đến nội bộ mà không làm giảm hiệu suất, đồng thời tích hợp các công cụ phân tích hành vi và dữ liệu tình báo bảo mật để phát hiện các mối đe dọa tinh vi ngay từ giai đoạn đầu.
Cisco Firepower 2100
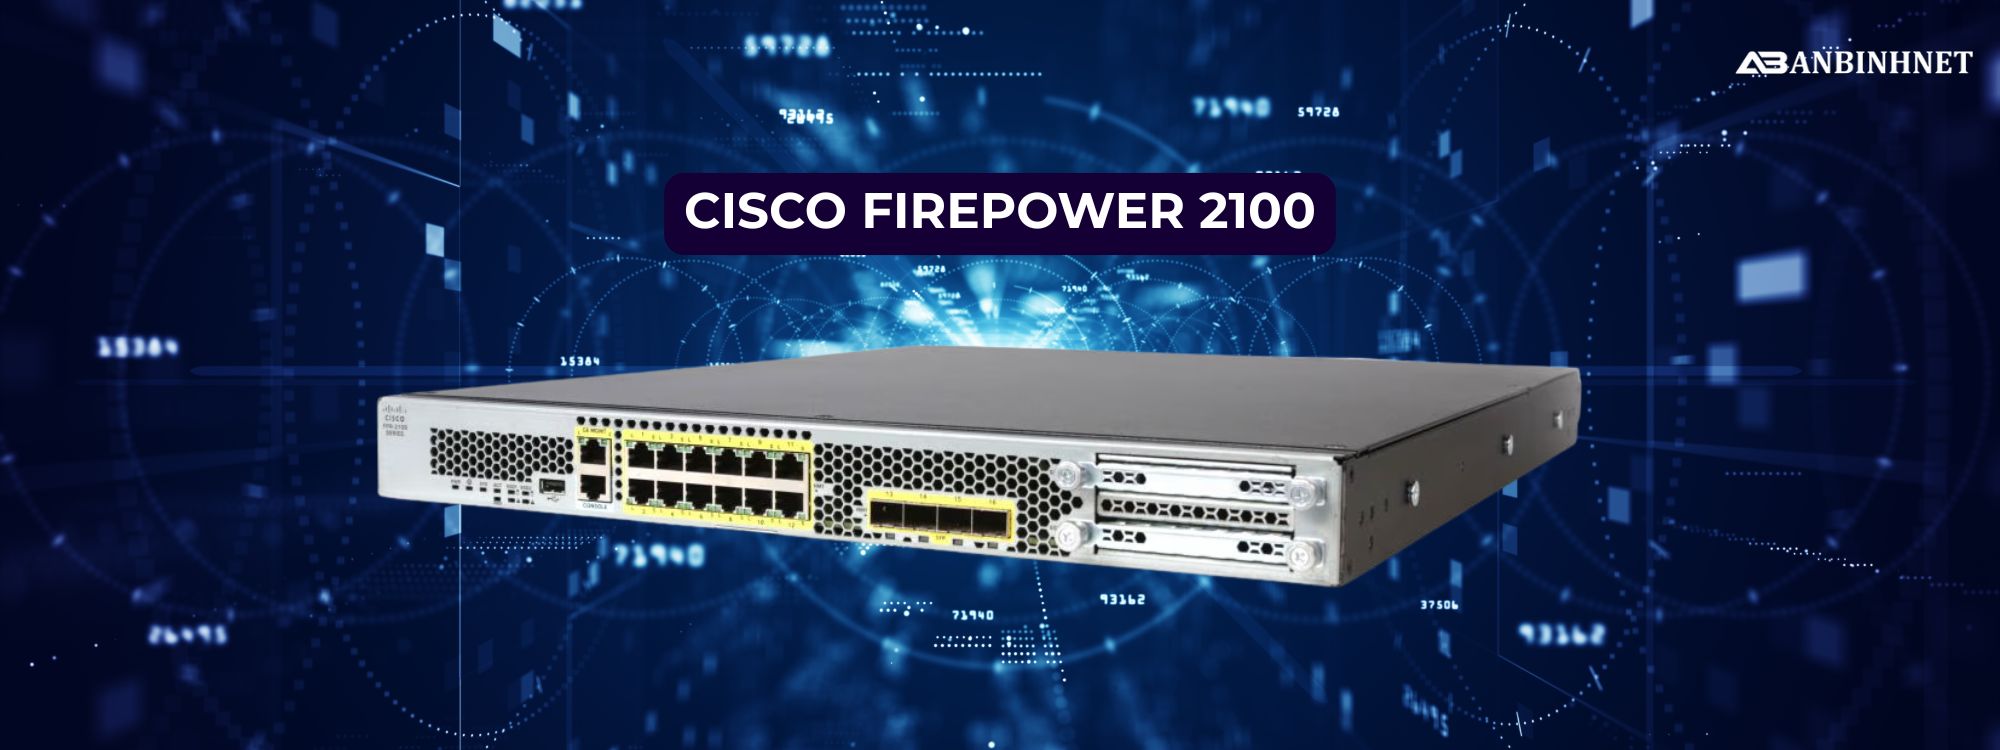
Cisco Firepower 2100 là dòng tường lửa hiệu suất cao, được thiết kế dành cho các doanh nghiệp vừa và lớn cần bảo vệ mạng phức tạp với lưu lượng cao. Thiết bị kết hợp khả năng phát hiện và ngăn chặn xâm nhập (IPS/IDS), VPN, kiểm soát truy cập và bảo vệ chống mã độc trong cùng một nền tảng mạnh mẽ. Kiến trúc bảo mật đa lớp của tường lửa Firepower 2100 giúp doanh nghiệp bảo vệ toàn bộ hệ thống mạng từ biên đến nội bộ, đồng thời các công cụ phân tích hành vi và dữ liệu tình báo bảo mật tích hợp giúp phát hiện sớm các mối đe dọa tinh vi, nâng cao khả năng phản ứng nhanh với các nguy cơ an ninh.
Cisco Firepower 4100

Dòng tường lửa Cisco Firepower 4100 được thiết kế để đáp ứng nhu cầu bảo mật của các trung tâm dữ liệu lớn và doanh nghiệp có lượng truy cập mạng cao. Thiết bị nổi bật với khả năng xử lý song song nhiều luồng dữ liệu, đảm bảo tốc độ truyền tải ổn định ngay cả khi hệ thống phải xử lý hàng trăm nghìn kết nối đồng thời. Firepower 4100 tích hợp các công nghệ giám sát và phân tích lưu lượng thông minh, cho phép nhận diện và ngăn chặn các mối đe dọa phức tạp trước khi chúng ảnh hưởng đến hoạt động mạng. Nhờ kiến trúc mở rộng linh hoạt, doanh nghiệp có thể tăng hiệu suất và dung lượng theo nhu cầu mà không cần thay thế toàn bộ hệ thống, giúp tối ưu chi phí đầu tư và vận hành lâu dài.
Cisco Firepower 9300
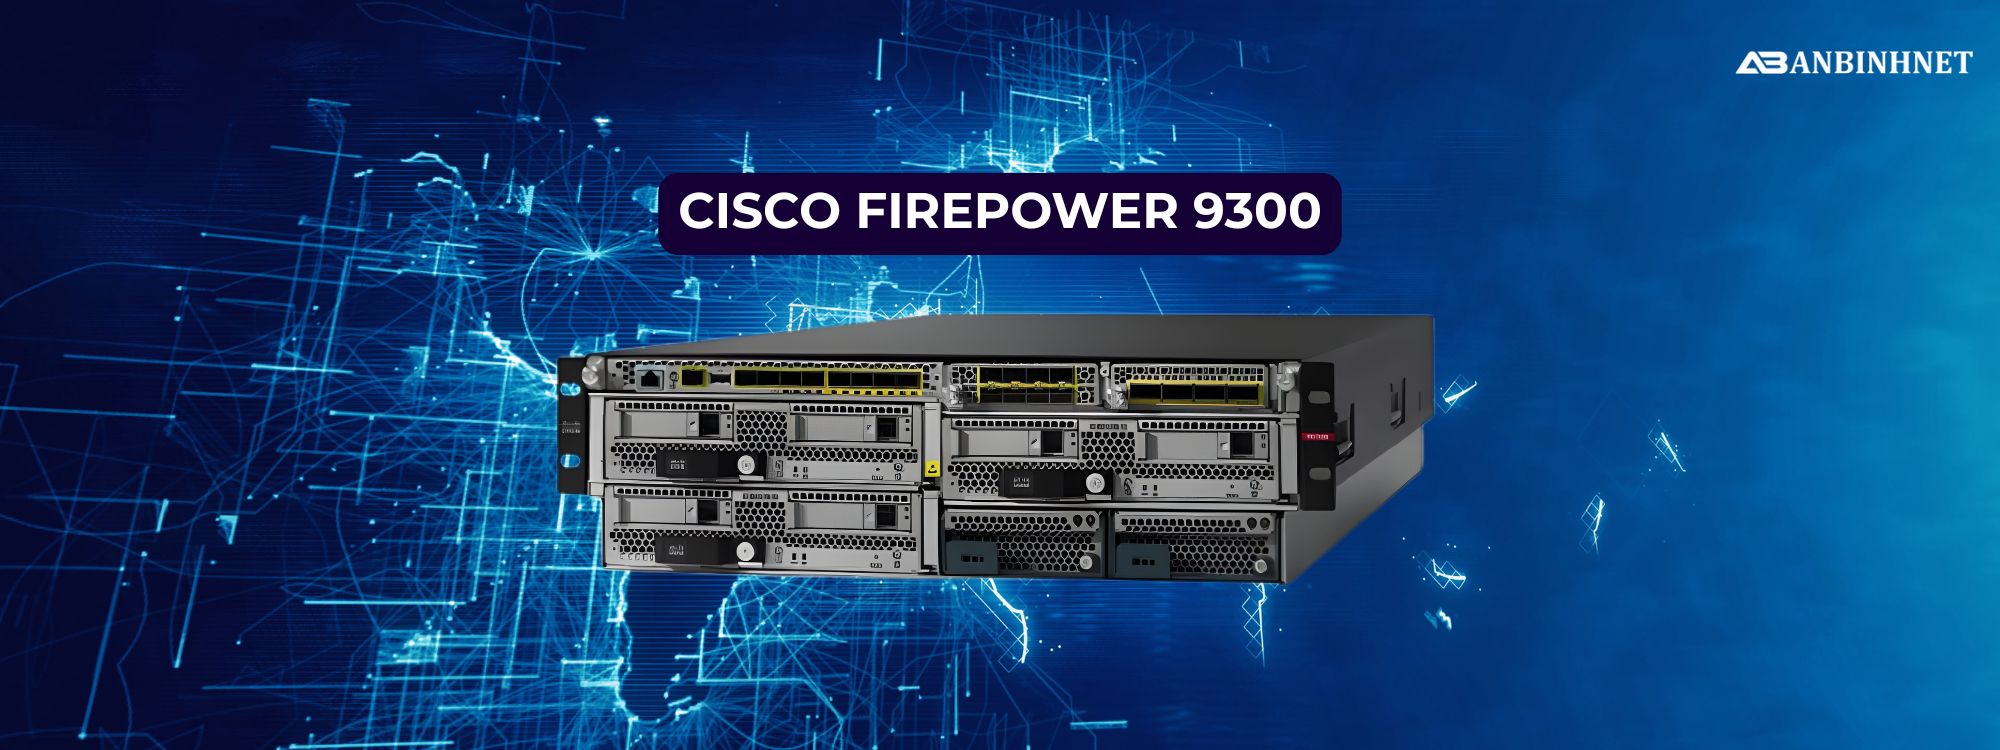
Cisco Firepower 9300 là dòng tường lửa cao cấp, được thiết kế cho các trung tâm dữ liệu lớn và môi trường mạng doanh nghiệp phức tạp. Thiết bị nổi bật với khả năng xử lý lưu lượng cực lớn, hỗ trợ nhiều kết nối đồng thời và duy trì hiệu suất ổn định cho các ứng dụng quan trọng như ERP, VoIP hay dịch vụ đám mây. Với kiến trúc modul linh hoạt, doanh nghiệp có thể triển khai theo nhu cầu, tùy chỉnh băng thông, số lượng kết nối và các tính năng bảo mật nâng cao. Các công nghệ giám sát, phân tích hành vi và dữ liệu tình báo tích hợp giúp phát hiện sớm các mối đe dọa tinh vi và phản ứng nhanh, đảm bảo an toàn cho toàn bộ hệ thống mạng.
CÁC LOẠI LICENSE FIREWALL CISCO

Việc lựa chọn đúng loại license Firewall Cisco là yếu tố quan trọng để đảm bảo tường lửa Cisco vận hành đầy đủ tính năng và đáp ứng đúng nhu cầu bảo mật của doanh nghiệp. Mỗi dòng sản phẩm sẽ yêu cầu các nhóm license khác nhau tùy theo mục đích sử dụng, từ kiểm soát truy cập cơ bản, phát hiện và ngăn chặn xâm nhập, đến bảo vệ nâng cao. Cisco cũng phân chia license thành dạng vĩnh viễn và dạng đăng ký theo thời hạn, giúp doanh nghiệp linh hoạt trong quá trình triển khai. Dưới đây là bảng tổng hợp các loại License Firewall Cisco áp dụng cho các dòng tường lửa hiện nay.
| Loại License |
Thời hạn |
Khả năng/Tính năng được kích hoạt |
| Essentials |
Vĩnh viễn hoặc Đăng ký (Đăng ký chỉ áp dụng cho Threat Defense Virtual) |
– Kiểm soát người dùng & ứng dụng
– Switching & Routing
– NAT
Ghi chú: Essentials vĩnh viễn tự động có trên mọi thiết bị Threat Defense, trừ trường hợp dùng License Reservation hoặc thiết bị Cisco Secure Firewall 3100 |
| IPS |
Đăng ký |
– Phát hiện & ngăn chặn xâm nhập
– Kiểm soát tệp tin
– Lọc Security Intelligence
Yêu cầu Essentials trước |
| Malware Defense |
Đăng ký |
– Bảo vệ chống malware nâng cao
– Secure Malware Analytics
– Lưu trữ tệp phục vụ phân tíchCần có IPS trước |
| Carrier |
Đăng ký (áp dụng cho Firepower 4100/9300, Secure Firewall 3100, Threat Defense Virtual) |
– Kiểm tra Diameter
– GTP/GPRS- M3UA
– SCTP Inspection |
| URL Filtering |
Đăng ký |
– Lọc URL theo danh mục
– Lọc URL dựa trên uy tín
Cần có IPS trước |
| Management Center Virtual (FMC-V) |
Vĩnh viễn hoặc Đăng ký |
– Xác định số lượng thiết bị được quản lý bởi FMC-V |
| Export-Controlled Features |
Vĩnh viễn |
– Các tính năng thuộc diện kiểm soát xuất khẩu: an ninh quốc gia, chống khủng bố, chính sách đối ngoại |
| Remote Access VPN (Secure Client Premier / Advantage / VPN Only) |
Vĩnh viễn hoặc Đăng ký |
– Cung cấp VPN truy cập từ xa
Yêu cầu tài khoản đủ điều kiện Export-Controlled |
BÁO GIÁ FIREWALL CISCO

Mức báo giá cho các dòng tường lửa Cisco thường phụ thuộc vào cấu hình phần cứng, khả năng xử lý, số lượng cổng mạng, nhu cầu mở rộng cũng như loại license mà doanh nghiệp dự định triển khai. Tùy vào từng giai đoạn, Cisco sẽ có sự điều chỉnh theo chính sách phân phối và chương trình ưu đãi, vì vậy giá thiết bị có thể chênh lệch giữa các thời điểm khác nhau. Bên cạnh đó, mỗi doanh nghiệp sẽ có yêu cầu bảo mật riêng, từ nhu cầu cơ bản đến giải pháp chuyên sâu, nên mức báo giá luôn cần được cân đối dựa trên mục tiêu sử dụng thực tế.
Để đảm bảo bạn nhận được mức báo giá phù hợp và đúng cấu hình cần thiết, ANBINHNET hỗ trợ tư vấn chi tiết theo từng nhu cầu triển khai. Việc gửi yêu cầu báo giá sẽ giúp đội ngũ kỹ thuật phân tích quy mô hệ thống, số lượng người dùng, lưu lượng mạng và đề xuất thiết bị kèm báo giá chính xác, tránh thừa cấu hình hoặc đầu tư quá mức. Nếu bạn đang cần tham khảo hoặc nhận báo giá tường lửa Cisco, hãy liên hệ ANBINHNET qua hotline để được hỗ trợ ngay với bảng giá mới nhất và đầy đủ theo nhu cầu thực tế.
| Dòng sản phẩm |
Giá list |
Giá hấp dẫn |
| Cisco Secure Firewall 1200 |
Đang cập nhật |
Liên hệ Hotline |
| Cisco Secure Firewall 3100 |
Đang cập nhật |
Liên hệ Hotline |
| Cisco Secure Firewall 4200 |
Đang cập nhật |
Liên hệ Hotline |
| Cisco Firepower 1000 |
Đang cập nhật |
Liên hệ Hotline |
| Cisco Firepower 2100 |
Đang cập nhật |
Liên hệ Hotline |
| Cisco Firepower 4100 |
Đang cập nhật |
Liên hệ Hotline |
| Cisco Firepower 9300 |
Đang cập nhật |
Liên hệ Hotline |
ĐỊA CHỈ PHÂN PHỐI FIREWALL CISCO GIÁ TỐT

Firewall Cisco là giải pháp bảo mật mạng hàng đầu, được thiết kế để bảo vệ doanh nghiệp trước các mối đe dọa ngày càng phức tạp. Các dòng sản phẩm Cisco Firepower, Secure Firewall hay ASA đều sở hữu khả năng xử lý lưu lượng lớn, bảo vệ đa lớp, tích hợp VPN, và hỗ trợ quản lý tập trung qua nền tảng Cisco SecureX. Nhờ hiệu suất ổn định, tính linh hoạt cao và khả năng mở rộng dễ dàng, Firewall Cisco không chỉ phù hợp cho doanh nghiệp vừa và nhỏ mà còn đáp ứng tốt các hệ thống trung tâm dữ liệu, ngân hàng, viễn thông, giáo dục hay chính phủ. Việc lựa chọn firewall phù hợp giúp doanh nghiệp tối ưu hóa hiệu suất mạng, giảm thiểu rủi ro bảo mật và đảm bảo hoạt động kinh doanh liên tục.
ANBINHNET là nhà phân phối chính hãng Firewall Cisco tại Việt Nam, cung cấp đầy đủ các sản phẩm với CO, CQ, hóa đơn và chứng nhận bảo hành chính thức từ Cisco. Khi mua sản phẩm tại ANBINHNET, khách hàng sẽ được tư vấn chi tiết về từng dòng firewall phù hợp với nhu cầu, quy mô hệ thống và lưu lượng mạng. Ngoài ra, chúng tôi cam kết mức giá cạnh tranh, giao hàng nhanh chóng và dịch vụ hậu mãi tận tâm. Với nhiều năm kinh nghiệm trong lĩnh vực thiết bị mạng, ANBINHNET là địa chỉ uy tín giúp doanh nghiệp sở hữu giải pháp bảo mật Cisco toàn diện, an toàn và bền vững, đồng thời tối ưu hóa chi phí đầu tư cho hạ tầng mạng.
ANBINHNET™ – Phân Phối Firewall Cisco Chính Hãng
- VP Hà Nội: 59 Võ Chí Công, Phường Nghĩa Đô, Quận Cầu Giấy, TP. Hà Nội
- VP TP. HCM: 736/182 Lê Đức Thọ, Phường 15, Quận Gò Vấp, TP. Hồ Chí Minh
- Tel: (024) 32 063 036
- Hotline/Zalo: 0967.40.70.80
- Hotline/Zalo: 0888.40.70.80
- Hotline/Zalo: 098.234.5005
- Email: info@anbinhnet.com.vn
CÂU HỎI THƯỜNG GẶP VỀ FIREWALL CISCO
Cisco Firepower Có Phải Là Tường Lửa Thế Hệ Mới (NGFW) Không?
Trả lời: Cisco Firepower™ là Tường lửa Thế hệ Mới (NGFW) tập trung vào bảo mật đầu tiên trên thị trường được tích hợp đầy đủ. Thiết bị này cung cấp quản lý chính sách thống nhất và toàn diện cho các chức năng tường lửa, kiểm soát ứng dụng, ngăn chặn các mối đe dọa và bảo vệ nâng cao chống phần mềm độc hại, áp dụng từ mạng lưới đến thiết bị đầu cuối.
Khi Hết Thời Hạn Sử Dụng Licenes Cisco Tôi Cần Làm Gì?
Trả lời: Sau khi hết thời gian đăng ký Licenes Firewall Cisco ban đầu, nếu bạn có nhu cầu sử dụng thêm hãy liên hệ với đơn vị phân phối để được hỗ trợ.
Có Các Phương Pháp Nào Để Cấu Hình Firewall Cisco?
Trả lời: Để cấu hình Firewall Cisco, có nhiều phương pháp khác nhau tùy vào nhu cầu quản lý và môi trường triển khai. Các phương pháp phổ biến bao gồm:
CLI: Quản trị viên cấu hình trực tiếp trên thiết bị thông qua console, SSH hoặc Telnet. Phương pháp này cho phép tùy chỉnh chi tiết và linh hoạt mọi chức năng từ firewall, NAT, ACL đến VPN, nhưng đòi hỏi kiến thức chuyên sâu về lệnh Cisco.
WebUI: Sử dụng giao diện đồ họa như ASDM để quản lý firewall bằng cách điền form, kéo-thả hoặc chọn menu. Phương pháp này trực quan và dễ sử dụng, giúp theo dõi cấu hình và log dễ dàng, phù hợp cho quản trị viên không quen CLI.
API: Cho phép tương tác lập trình với firewall thông qua RESTful API hoặc script tự động. Đây là phương pháp lý tưởng để tự động hóa cấu hình, triển khai chính sách và quản lý nhiều thiết bị cùng lúc, thích hợp cho môi trường doanh nghiệp lớn hoặc DevOps.
Sự Khác Biệt Giữa Cisco ASA Và NGFW Là Gì?
Trả lời: Đối với một đội thiết bị firewall Cisco lớn, chúng ta có hai lựa chọn quản lý:
- Firepower Management Center (FMC): có khả năng quản lý hàng trăm thiết bị.
- Cloud Defence Orchestrator (CDO): có khả năng quản lý hàng nghìn thiết bị ASA, đồng thời đồng bộ chính sách bảo mật cho FTD và các thiết bị khác.
Sự khác biệt chính:
- FMC là thiết bị vật lý hoặc ảo (appliance), trong khi CDO là giải pháp dựa trên điện toán đám mây.
- CDO còn có thể quản lý phần mềm ASA, trong khi FMC chỉ quản lý FTD và ASA với Firepower.