













FG-100F-BDL-950-60: Firewall FortiGate hiệu suất cao cho doanh nghiệp
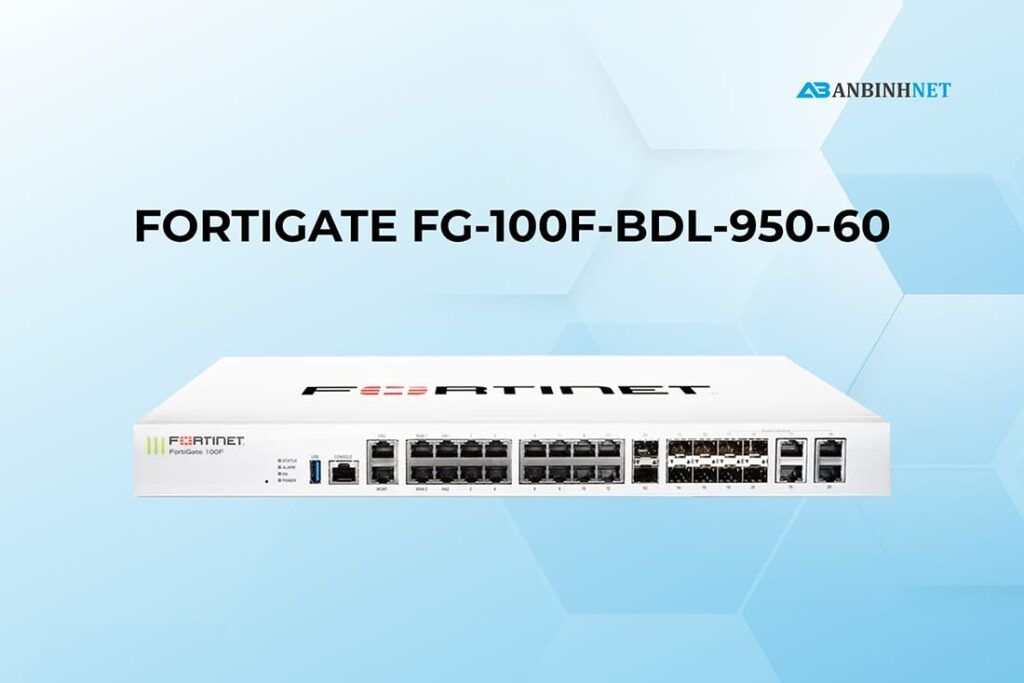
Trong bối cảnh các mối đe dọa an ninh mạng ngày càng tinh vi và khó lường, việc lựa chọn một thiết bị tường lửa mạnh mẽ, ổn định và dễ quản lý là điều vô cùng quan trọng đối với doanh nghiệp. FortiGate FG-100F-BDL-950-60 là một trong những giải pháp nổi bật đến từ Fortinet, được thiết kế nhằm đáp ứng nhu cầu bảo mật toàn diện cho hệ thống mạng hiện đại.
GIỚI THIỆU FIREWALL FORTINET FG-100F-BDL-950-60
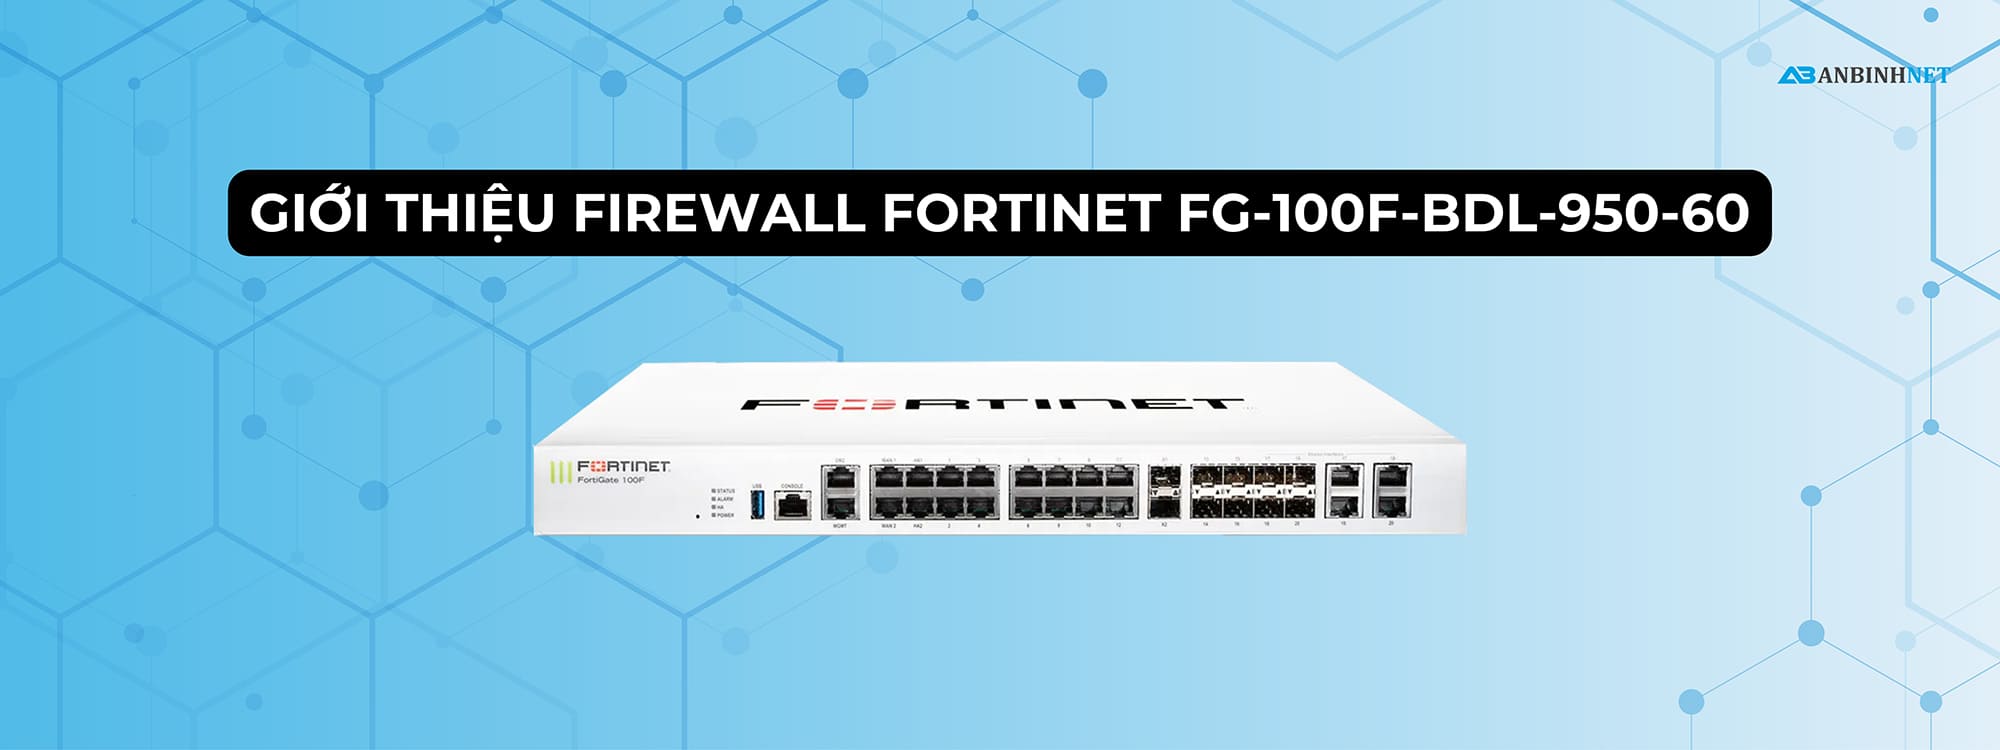
FortiGate FG-100F-BDL-950-60 là một trong những giải pháp tường lửa thế hệ mới (Next Generation Firewall – NGFW) được nhiều doanh nghiệp quan tâm khi xây dựng hệ thống bảo mật mạng hiện đại. Thiết bị được thiết kế nhằm đáp ứng nhu cầu bảo vệ toàn diện trước các mối đe dọa ngày càng phức tạp, đồng thời vẫn đảm bảo hiệu năng ổn định cho các ứng dụng và dịch vụ quan trọng. Với sự kết hợp giữa phần cứng mạnh mẽ và các công nghệ bảo mật tiên tiến, FG-100F-BDL-950-60 mang đến một nền tảng bảo mật đáng tin cậy cho nhiều mô hình triển khai khác nhau.
Điểm đặc biệt của FG-100F-BDL-950-60 nằm ở việc đây là một biến thể của dòng FortiGate FG-100F, đi kèm với gói license FortiCare Premium và FortiGuard Unified Threat Protection trong thời gian lên đến 60 tháng. Điều này đồng nghĩa với việc doanh nghiệp không chỉ sở hữu thiết bị firewall hiệu năng cao mà còn được sử dụng đầy đủ các dịch vụ bảo mật AI/ML trong suốt 5 năm. Nhờ đó, hệ thống luôn được cập nhật liên tục các cơ sở dữ liệu mối đe dọa mới nhất, giúp nâng cao khả năng phòng thủ trước các cuộc tấn công ngày càng tinh vi.
FortiGate FG-100F-BDL-950-60 không chỉ đơn thuần là một thiết bị kiểm soát lưu lượng mạng mà còn đóng vai trò như một trung tâm bảo mật tích hợp. Thiết bị hỗ trợ nhiều tính năng quan trọng như IPS, kiểm soát ứng dụng, kiểm tra SSL, bảo vệ chống malware và các mối đe dọa nâng cao. Nhờ đó, người quản trị có thể giám sát và kiểm soát toàn bộ hoạt động trong hệ thống mạng một cách chi tiết, từ người dùng, thiết bị cho đến ứng dụng đang hoạt động.
Bên cạnh đó, FG-100F-BDL-950-60 còn được xây dựng để phù hợp với các xu hướng hạ tầng CNTT hiện đại như Hybrid IT, làm việc từ xa và điện toán đám mây. Thiết bị có khả năng tích hợp vào hệ sinh thái Fortinet Security Fabric, giúp doanh nghiệp xây dựng một kiến trúc bảo mật đồng bộ và dễ quản lý. Nhờ sự linh hoạt này, Firewall Fortinet FG-100F-BDL-950-60 có thể đáp ứng tốt cả nhu cầu hiện tại lẫn khả năng mở rộng trong tương lai.
LỢI ÍCH CỦA FORTIGATE FG-100F-BDL-950-60
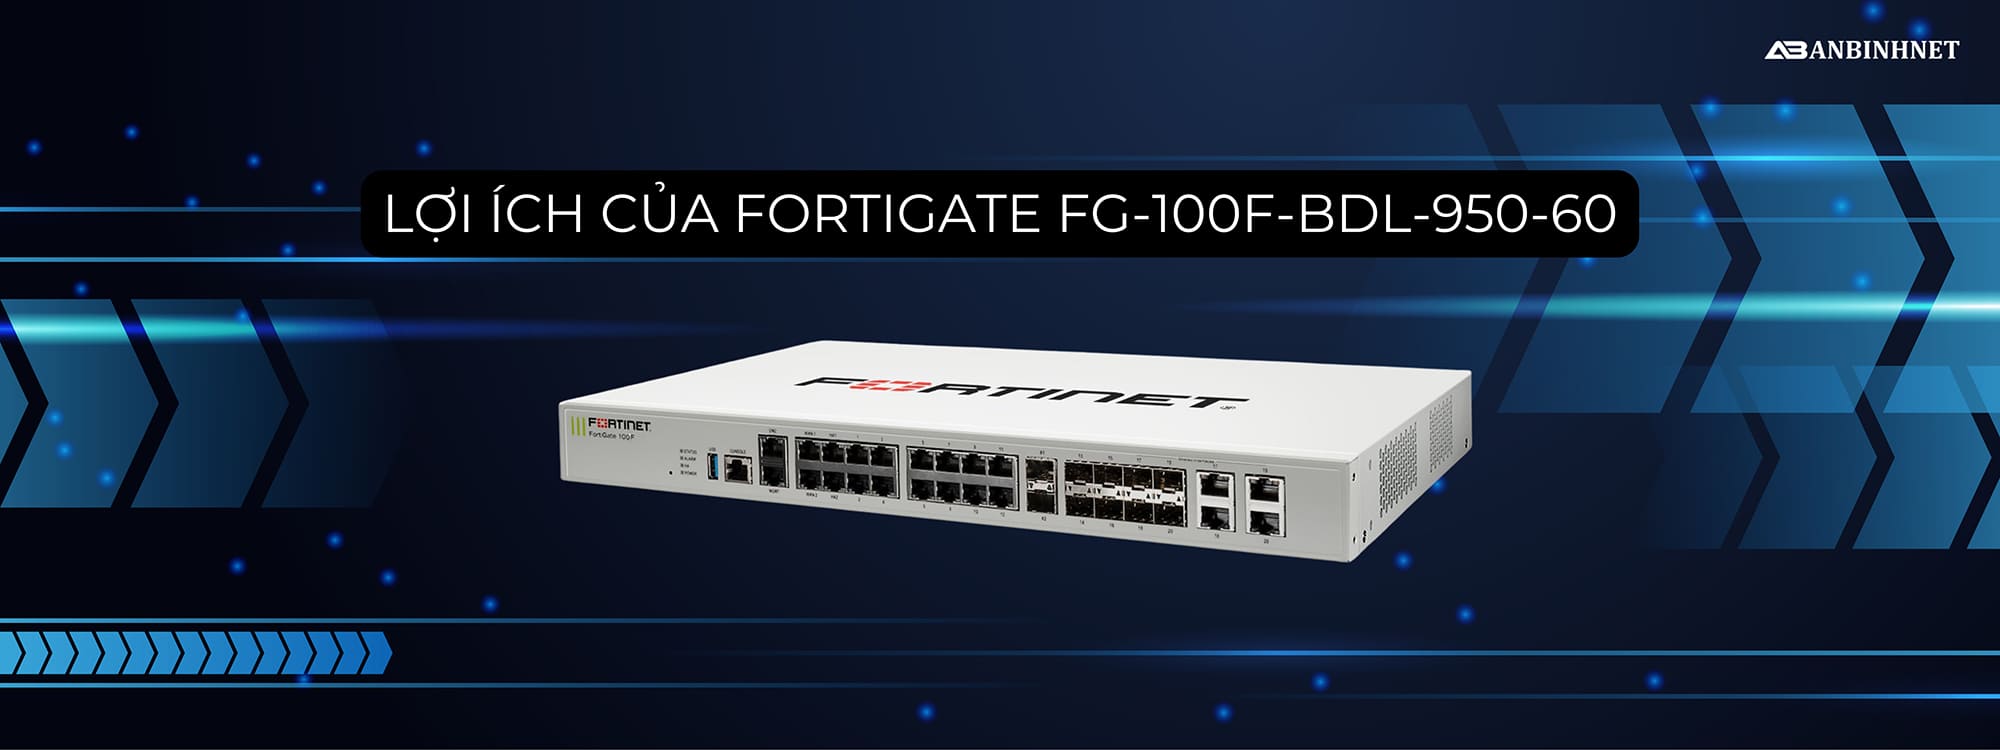
Được thiết kế với sự cân bằng giữa hiệu năng, tính năng và khả năng vận hành, tường lửa Fortinet FG-100F-BDL-950-60 trở thành lựa chọn đáng tin cậy trong nhiều môi trường triển khai.
Hiệu năng mạnh mẽ
FortiGate FG-100F-BDL-950-60 được trang bị bộ xử lý chuyên dụng SPU (Security Processing Unit) do Fortinet phát triển, giúp tăng tốc xử lý các tác vụ bảo mật ngay trên phần cứng. Điều này giúp thiết bị không bị phụ thuộc hoàn toàn vào CPU như các firewall truyền thống, từ đó đảm bảo hiệu năng ổn định ngay cả khi phải xử lý nhiều phiên kết nối cùng lúc. Với thiết kế này, hệ thống mạng của doanh nghiệp vẫn có thể hoạt động mượt mà mà không bị gián đoạn do quá tải xử lý.
Thiết bị đạt hiệu năng IPS lên đến 2.6 Gbps, NGFW 1.6 Gbps và Threat Protection 1 Gbps. Ngoài ra, Firewall Throughput có thể đạt tới 20 Gbps trong điều kiện tối ưu. Những con số này cho thấy FG-100F-BDL-950-60 hoàn toàn có thể đáp ứng tốt nhu cầu của doanh nghiệp vừa và lớn, đặc biệt là các hệ thống có lưu lượng truy cập cao hoặc yêu cầu kiểm tra bảo mật chuyên sâu.
Bảo mật nâng cao với AI và Machine Learning
Một trong những điểm đáng chú ý của FortiGate FG-100F-BDL-950-60 là khả năng tích hợp các dịch vụ bảo mật dựa trên trí tuệ nhân tạo (AI) và Machine Learning từ FortiGuard Labs. Nhờ đó, thiết bị có thể phát hiện và ngăn chặn các mối đe dọa không chỉ dựa trên chữ ký (signature) mà còn dựa trên hành vi bất thường. Điều này đặc biệt hữu ích trong việc phòng chống các cuộc tấn công mới hoặc chưa từng xuất hiện trước đó.
Hệ thống IPS của thiết bị sử dụng hơn 18.000 signature kết hợp với phân tích lưu lượng sâu, bao gồm cả lưu lượng được mã hóa SSL/TLS. Việc hỗ trợ kiểm tra SSL (bao gồm TLS 1.3) giúp doanh nghiệp không bị “mù” trước các mối đe dọa ẩn trong kết nối mã hóa. Nhờ đó, người quản trị có thể theo dõi chi tiết hoạt động của người dùng, ứng dụng và thiết bị trong mạng một cách rõ ràng hơn.
Kiểm soát truy cập chặt chẽ với mô hình Zero Trust (ZTNA)
Firewall Fortinet FG-100F-BDL-950-60 hỗ trợ mô hình bảo mật Zero Trust, trong đó mọi truy cập đều phải được xác thực và kiểm tra trước khi được cấp quyền. Điều này giúp hạn chế tối đa các rủi ro đến từ bên trong hệ thống, đặc biệt là khi có người dùng hoặc thiết bị bị xâm nhập. Thay vì tin tưởng mặc định, thiết bị sẽ xác minh danh tính và trạng thái bảo mật của từng truy cập.
Thiết bị cho phép triển khai linh hoạt cả hai hình thức truy cập là có agent (FortiClient) và không cần agent thông qua portal proxy. Điều này rất phù hợp với các môi trường có nhiều đối tượng sử dụng khác nhau như nhân viên nội bộ, đối tác hoặc khách truy cập. Nhờ đó, doanh nghiệp có thể vừa đảm bảo an toàn vừa không làm ảnh hưởng đến trải nghiệm người dùng.
Tích hợp SD-WAN giúp tối ưu kết nối mạng
FG-100F-BDL-950-60 tích hợp sẵn tính năng Secure SD-WAN, cho phép doanh nghiệp quản lý và tối ưu hóa các đường truyền WAN một cách hiệu quả. Thiết bị có thể tự động lựa chọn đường truyền phù hợp nhất dựa trên chất lượng kết nối và yêu cầu của ứng dụng. Điều này giúp cải thiện trải nghiệm người dùng, đặc biệt trong các ứng dụng thời gian thực như họp trực tuyến hoặc truy cập cloud.
Không chỉ dừng lại ở việc tối ưu kết nối, SD-WAN trên FortiGate còn được tích hợp các lớp bảo mật, giúp bảo vệ dữ liệu khi truyền qua Internet. Điều này đặc biệt quan trọng trong bối cảnh nhiều doanh nghiệp đang chuyển sang mô hình làm việc từ xa hoặc sử dụng nhiều dịch vụ cloud. Nhờ đó, hệ thống vừa nhanh vừa an toàn mà không cần triển khai thêm nhiều thiết bị riêng lẻ.
Phân đoạn mạng linh hoạt
FortiGate FG-100F-BDL-950-60 hỗ trợ khả năng phân đoạn mạng (segmentation), giúp chia hệ thống thành nhiều vùng nhỏ với các chính sách bảo mật riêng biệt. Điều này giúp hạn chế sự lây lan của các mối đe dọa trong trường hợp có sự cố xảy ra, đồng thời tăng cường khả năng kiểm soát lưu lượng giữa các khu vực trong mạng.
Thiết bị còn hỗ trợ các công nghệ như VXLAN và firewall Layer 4, cho phép triển khai phân đoạn mạng trong cả môi trường vật lý và ảo. Điều này đặc biệt hữu ích đối với các doanh nghiệp sử dụng hạ tầng hybrid hoặc multi-cloud. Nhờ khả năng này, việc quản lý và bảo vệ hệ thống trở nên linh hoạt và hiệu quả hơn.
Nền tảng FortiOS giúp quản lý tập trung và dễ dàng
FortiGate FG-100F-BDL-950-60 hoạt động trên nền tảng FortiOS – hệ điều hành bảo mật do Fortinet phát triển. FortiOS cung cấp một giao diện quản lý tập trung, giúp người quản trị dễ dàng cấu hình và theo dõi toàn bộ hệ thống từ một nơi duy nhất. Điều này giúp giảm bớt sự phức tạp trong quá trình vận hành và tiết kiệm thời gian quản lý.
Ngoài ra, FortiOS còn tích hợp các công nghệ AI để phân tích lưu lượng và phát hiện bất thường trong hệ thống. Khi có sự cố xảy ra, hệ thống có thể đưa ra cảnh báo và gợi ý xử lý nhanh chóng. Điều này giúp doanh nghiệp phản ứng kịp thời trước các mối đe dọa, đồng thời nâng cao hiệu quả vận hành tổng thể.
HỆ THỐNG NÀO NÊN SỬ DỤNG TƯỜNG LỬA FORTINET FG-100F-BDL-950-60?
Với việc đi kèm license thời hạn lên tới 60 tháng, FortiGate FG-100F-BDL-950-60 đặc biệt phù hợp với các doanh nghiệp cần một giải pháp bảo mật ổn định, lâu dài và hạn chế việc gia hạn dịch vụ định kỳ. Gói license dài hạn giúp hệ thống luôn được cập nhật liên tục các cơ sở dữ liệu mối đe dọa mới mà không bị gián đoạn. Điều này rất phù hợp với các môi trường yêu cầu tính ổn định cao, vận hành liên tục và ít thay đổi về hạ tầng.
- Doanh nghiệp vừa và lớn cần đầu tư bảo mật dài hạn: Phù hợp với doanh nghiệp muốn triển khai firewall ổn định trong nhiều năm mà không cần gia hạn thường xuyên. License 60 tháng giúp duy trì bảo mật liên tục và giảm áp lực quản lý.
- Hệ thống văn phòng chi nhánh (Branch Office) trong mô hình SD-WAN: Giúp triển khai đồng bộ giữa các chi nhánh, tối ưu kết nối và đảm bảo bảo mật xuyên suốt mà không cần gia hạn riêng lẻ từng thiết bị.
- Doanh nghiệp triển khai mô hình Hybrid IT hoặc Cloud: Đảm bảo các dịch vụ bảo mật luôn được cập nhật liên tục trong môi trường đa nền tảng, tránh gián đoạn khi vận hành.
- Tổ chức có yêu cầu vận hành ổn định, ít thay đổi hạ tầng: Phù hợp với các đơn vị cần hệ thống hoạt động lâu dài, hạn chế thao tác quản lý license và ưu tiên tính ổn định.
- Doanh nghiệp có nhiều người dùng truy cập từ xa: Hỗ trợ bảo mật liên tục cho VPN và ZTNA, đảm bảo người dùng truy cập từ xa luôn an toàn trong suốt thời gian dài.
FG-100F-BDL-950-60 DATASHEET
Bảng dữ liệu dưới đây cho thấy thông số kỹ thuật chi tiết của Firewall Fortinet FG-100F-BDL-950-60.
| Danh mục | Thông số | Giá trị |
| Hiệu năng | IPS Throughput | 2.6 Gbps |
| NGFW Throughput | 1.6 Gbps | |
| Threat Protection Throughput | 1 Gbps | |
| Firewall Throughput (1518/512/64 byte) | 20 / 18 / 10 Gbps | |
| Firewall Latency (64 byte) | 4.97 μs | |
| Firewall Throughput (Packet per Second) | 15 Mpps | |
| Khả năng xử lý | Concurrent Sessions | 1.5 triệu |
| New Sessions/sec | 56,000 | |
| Firewall Policies | 10,000 | |
| VPN & SSL | IPsec VPN Throughput | 11.5 Gbps |
| Gateway-to-Gateway VPN | 2,000 | |
| Client-to-Gateway VPN | 16,000 | |
| SSL-VPN Throughput | 1 Gbps | |
| SSL-VPN Users (khuyến nghị) | 500 | |
| SSL Inspection | SSL Inspection Throughput | 1 Gbps |
| SSL Inspection CPS | 1,800 | |
| SSL Concurrent Sessions | 135,000 | |
| Kiểm soát & Wireless | Application Control Throughput | 2.2 Gbps |
| CAPWAP Throughput | 15 Gbps | |
| Virtual Domains (VDOM) | 10 / 10 | |
| FortiSwitch hỗ trợ | 32 | |
| FortiAP hỗ trợ | 128 (64 tunnel) | |
| FortiToken | 5,000 | |
| Giao diện phần cứng | GE RJ45 Ports | 12 |
| GE RJ45 WAN Ports | 2 | |
| GE RJ45 MGMT/DMZ | 2 | |
| GE RJ45 HA Ports | 2 | |
| GE SFP Slots | 4 | |
| 10GE SFP+ Slots | 2 | |
| Shared RJ45/SFP Ports | 4 | |
| USB Port | 1 | |
| Console Port | 1 | |
| Phần cứng & nguồn | Form Factor | Rack Mount (1U) |
| Kích thước (HxWxD) | 44 x 432 x 254 mm | |
| Trọng lượng | 3.29 kg | |
| Nguồn điện | 100–240V AC, 50/60 Hz | |
| Công suất (Avg/Max) | 26.5W / 29.5W | |
| Dòng điện tối đa | 100V/1A, 240V/0.5A | |
| Tản nhiệt | 100.6 BTU/h | |
| Nguồn dự phòng | Dual AC (non-hot swap) | |
| Môi trường hoạt động | Nhiệt độ hoạt động | 0°C – 40°C |
| Nhiệt độ lưu trữ | -35°C – 70°C | |
| Độ ẩm | 10% – 90% | |
| Độ ồn | 40.4 dBA | |
| Độ cao hoạt động | 3,048 m | |
| Chứng nhận | Compliance | FCC, CE, RCM, VCCI, UL/cUL, CB, BSMI |
| Certifications | USGv6/IPv6 | |
| Khả năng HA | High Availability | Active-Active, Active-Passive, Clustering |
| License | Gói dịch vụ | FortiGuard và FortiCare (60 tháng) |
MUA FIREWALL FORTINET FG-100F-BDL-950-60 CHÍNH HÃNG Ở ĐÂU?
FortiGate FG-100F-BDL-950-60 là một giải pháp tường lửa thế hệ mới toàn diện, kết hợp giữa hiệu năng mạnh mẽ, công nghệ bảo mật tiên tiến và khả năng quản lý linh hoạt. Với gói license FortiGuard và FortiCare có thời gian lên đến 60 tháng, thiết bị mang lại giá trị đầu tư dài hạn, giúp doanh nghiệp luôn được bảo vệ trước các mối đe dọa mới nhất.
Nếu bạn đang tìm kiếm một giải pháp Firewall Fortinet chính hãng, hiệu năng cao và phù hợp với nhu cầu triển khai thực tế, FG-100F-BDL-950-60 chắc chắn là một lựa chọn đáng cân nhắc.
ANBINHNET là đơn vị phân phối chính thức được ủy quyền bởi Fortinet Việt Nam. Chúng tôi cam kết cung cấp những sản phẩm chính hãng, giá tốt cùng dịch vụ tư vấn và triển khai chuyên nghiệp. Liên hệ ngay theo thông tin dưới đây để được hỗ trợ lựa chọn giải pháp phù hợp nhất cho hệ thống của bạn!
ANBINHNET – Phân Phối FortiGate FG-100F-BDL-950-60 Chính Hãng
- VP Hà Nội: 59 Võ Chí Công, Phường Nghĩa Đô, Quận Cầu Giấy, TP. Hà Nội
- VP TP. HCM: 736/182 Lê Đức Thọ, Phường 15, Quận Gò Vấp, TP. Hồ Chí Minh
- Hotline/Zalo: 0967.40.70.80
- Hotline/Zalo: 098.234.5005
- Hotline/Zalo: 0888.40.70.80
- Email: info@anbinhnet.com.vn