













IPsec là gì? Ưu nhược điểm và Ứng dụng của giao thức IPsec

Trong hệ thống mạng hiện đại, vấn đề bảo mật luôn là yếu tố được đặt lên hàng đầu, đặc biệt khi dữ liệu liên tục được truyền qua Internet hoặc giữa các chi nhánh doanh nghiệp. Nếu không có cơ chế bảo vệ phù hợp, thông tin rất dễ bị nghe lén, đánh cắp hoặc chỉnh sửa trái phép. Đây cũng là lý do vì sao IPsec trở thành một trong những giao thức bảo mật quan trọng và được ứng dụng rộng rãi trong nhiều mô hình mạng. Vậy IPsec là gì và vì sao nó vẫn giữ được vị thế quan trọng suốt thời gian qua?
IPsec là gì?
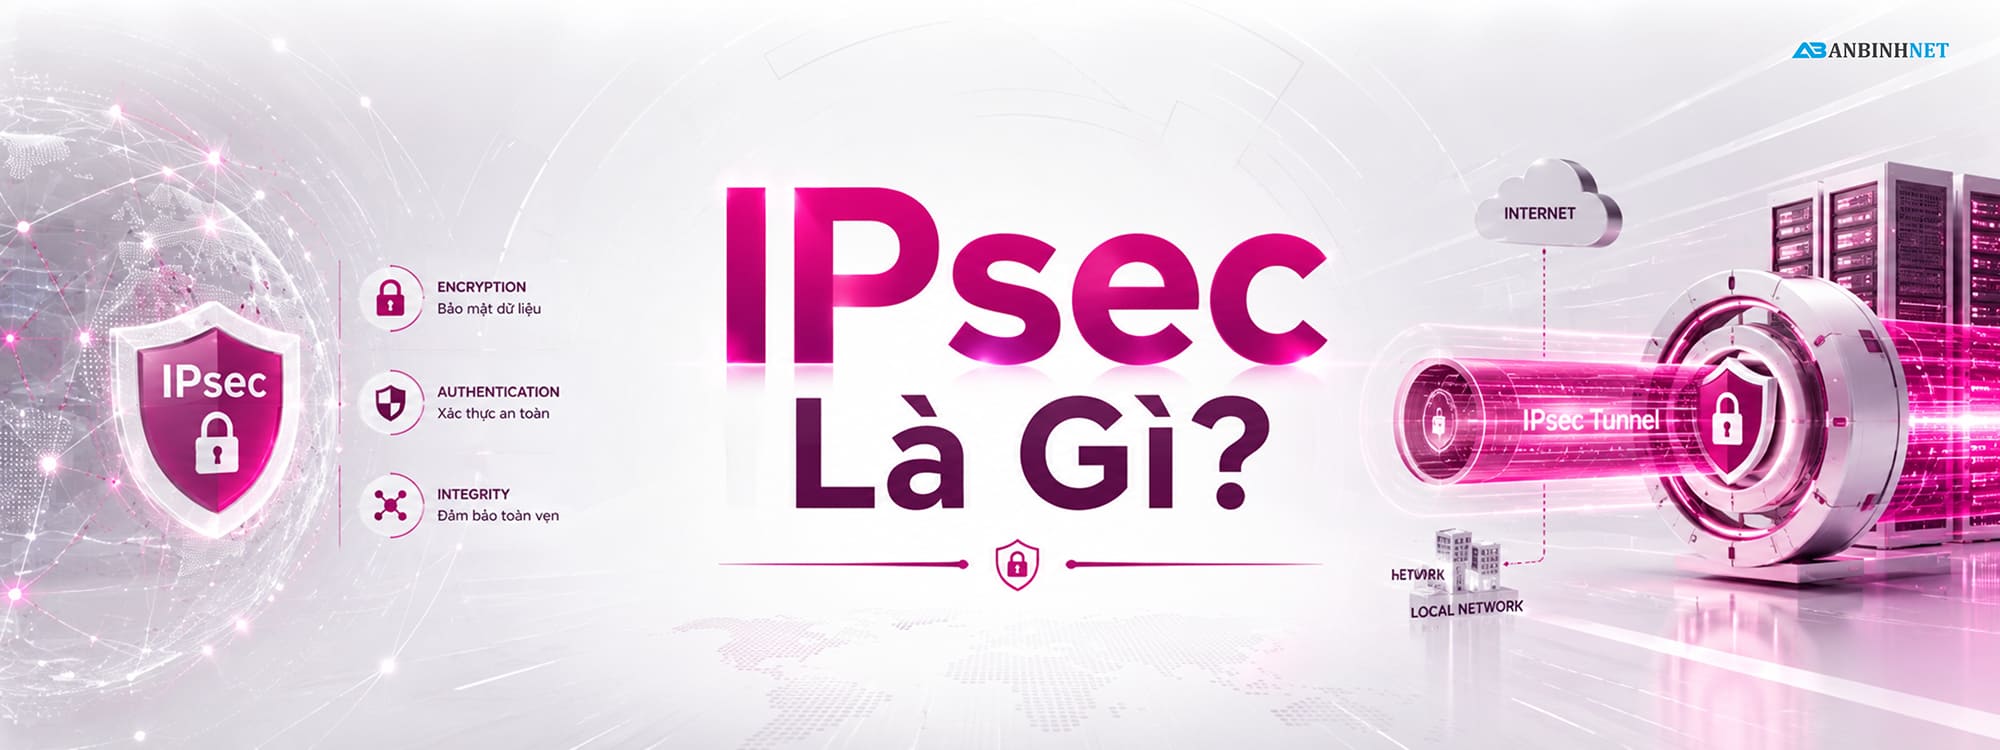
IPsec (Internet Protocol Security) là một bộ giao thức bảo mật được thiết kế để bảo vệ dữ liệu truyền qua mạng IP. Nói đơn giản, IPsec giúp đảm bảo rằng thông tin khi di chuyển từ điểm A đến điểm B sẽ không bị đọc trộm, thay đổi hoặc giả mạo. Điều này đặc biệt quan trọng trong môi trường Internet, nơi dữ liệu luôn phải đi qua nhiều thiết bị trung gian trước khi đến đích.
Khác với các cơ chế bảo mật hoạt động ở tầng ứng dụng như SSL/TLS, IPsec hoạt động trực tiếp tại tầng mạng (Layer 3) trong mô hình OSI. Điều này cho phép nó bảo vệ hầu hết mọi loại lưu lượng IP mà không cần chỉnh sửa ứng dụng. Nhờ khả năng mã hóa, xác thực và kiểm tra tính toàn vẹn dữ liệu, IPsec được xem là nền tảng quan trọng trong các kết nối VPN, đặc biệt là kết nối giữa các chi nhánh doanh nghiệp hoặc người dùng từ xa.
Lịch sử hình thành và phát triển của IPsec
Khi Internet ngày càng mở rộng, việc truyền dữ liệu qua môi trường công cộng bắt đầu đặt ra nhiều thách thức về bảo mật. Ban đầu, giao thức IP vốn chỉ tập trung vào việc định tuyến và truyền tải mà chưa chú trọng nhiều đến yếu tố an toàn thông tin. Chính vì thế, giao thức IPsec ra đời như một giải pháp bổ sung để gia tăng khả năng bảo vệ dữ liệu ở tầng mạng. Quá trình phát triển của IPsec gắn liền với sự tiến hóa của hạ tầng mạng và nhu cầu bảo mật ngày càng cao.
- Đầu những năm 1990 – Ý tưởng ban đầu xuất hiện: Ở giai đoạn này, các chuyên gia mạng bắt đầu nhận ra rằng việc truyền dữ liệu qua Internet cần có lớp bảo vệ riêng. Nhiều phương pháp mã hóa được thử nghiệm, nhưng chưa có một tiêu chuẩn thống nhất. Đây là tiền đề quan trọng cho sự ra đời của IPsec sau này.
- 1995 – IETF bắt đầu chuẩn hóa IPsec: Internet Engineering Task Force bắt đầu xây dựng bộ tiêu chuẩn cho IPsec nhằm tạo ra một cơ chế bảo mật chung cho giao thức IP. Đây là cột mốc giúp IPsec trở thành một phần chính thức trong hệ sinh thái Internet thay vì chỉ là giải pháp riêng lẻ.
- 1998 – IPsec được tích hợp trong IPv6: Khi IPv6 ra đời, IPsec được đưa vào như một thành phần bảo mật mặc định. Điều này cho thấy tầm quan trọng của giao thức này trong việc xây dựng nền tảng mạng thế hệ mới, nơi bảo mật được xem là yêu cầu cốt lõi.
- 2005 đến nay – Ứng dụng rộng rãi trong VPN doanh nghiệp: Cùng với sự phát triển mạnh mẽ của làm việc từ xa và hệ thống đa chi nhánh, giao thức IPsec trở thành công nghệ chủ lực cho VPN. Hầu hết các thiết bị mạng lớn từ firewall đến router đều hỗ trợ IPsec như một tiêu chuẩn bắt buộc.
VPN IPsec là gì?

VPN IPsec là mô hình mạng riêng ảo sử dụng giao thức IPsec để bảo vệ dữ liệu khi truyền qua Internet. Thay vì gửi dữ liệu ở dạng thông thường, VPN IPsec sẽ tạo ra một đường hầm bảo mật (tunnel) để mã hóa toàn bộ thông tin trước khi truyền đi. Điều này giúp dữ liệu an toàn hơn trước các nguy cơ nghe lén hoặc tấn công từ bên ngoài. Đây là một trong những hình thức VPN phổ biến nhất hiện nay.
Trong thực tế, VPN IPsec thường được chia thành hai loại chính là Site-to-Site VPN và Remote Access VPN. Site-to-Site giúp kết nối nhiều văn phòng thành một mạng nội bộ thống nhất, trong khi Remote Access cho phép người dùng từ xa truy cập tài nguyên doanh nghiệp một cách an toàn. Nhờ khả năng mã hóa mạnh, xác thực chặt chẽ và độ ổn định cao, VPN IPsec đặc biệt phù hợp với các doanh nghiệp cần bảo vệ lưu lượng mạng quan trọng.
Ứng dụng của IPsec
Không chỉ được dùng để tạo VPN, IPsec còn xuất hiện trong nhiều mô hình bảo mật mạng khác nhau. Tùy vào nhu cầu triển khai, giao thức này có thể đóng vai trò như lớp bảo vệ nền tảng cho lưu lượng dữ liệu. Sự linh hoạt này giúp IPsec trở thành giải pháp quen thuộc trong cả môi trường doanh nghiệp lẫn hạ tầng cloud hiện đại.
- Kết nối giữa các chi nhánh doanh nghiệp: IPsec thường được sử dụng để kết nối nhiều văn phòng ở các địa điểm khác nhau. Thay vì phải thuê đường truyền riêng với chi phí cao, doanh nghiệp có thể dùng Internet công cộng nhưng vẫn đảm bảo an toàn nhờ IPsec. Điều này giúp tối ưu chi phí đáng kể. Đồng thời, việc quản lý dữ liệu giữa các chi nhánh cũng thuận tiện hơn.
- Truy cập từ xa cho nhân viên: Nhân viên làm việc từ xa có thể kết nối vào hệ thống nội bộ thông qua IPsec VPN. Điều này giúp họ truy cập dữ liệu như đang ở trong văn phòng. Đây là mô hình rất phổ biến trong xu hướng làm việc hybrid. Nhờ đó, doanh nghiệp vẫn duy trì được tính bảo mật cao.
- Bảo vệ giao tiếp giữa các máy chủ: Trong các trung tâm dữ liệu, server thường trao đổi dữ liệu với nhau liên tục. Việc dùng IPsec giúp bảo vệ luồng dữ liệu nội bộ này khỏi các nguy cơ xâm nhập. Điều này đặc biệt quan trọng với dữ liệu nhạy cảm. Nó cũng giúp tăng độ an toàn cho hạ tầng backend.
- Bảo mật môi trường Hybrid Cloud: Doanh nghiệp sử dụng cả hệ thống on-premise và cloud thường dùng IPsec để kết nối hai môi trường này. Điều này giúp dữ liệu di chuyển an toàn hơn giữa cloud và trung tâm dữ liệu nội bộ. Đây là cách triển khai phổ biến trong chuyển đổi số. Nó cũng hỗ trợ mở rộng hệ thống dễ dàng hơn.
Cách hoạt động của IPsec
Về cơ bản, IPsec hoạt động bằng cách tạo ra một lớp bảo vệ cho dữ liệu trước khi dữ liệu rời khỏi thiết bị nguồn. Thay vì gửi trực tiếp, dữ liệu sẽ được xác thực, mã hóa và đóng gói theo quy tắc bảo mật. Khi đến đích, thiết bị nhận sẽ thực hiện quá trình giải mã để khôi phục dữ liệu gốc. Toàn bộ quy trình này diễn ra gần như tự động.
- Thiết lập kết nối và thương lượng chính sách: Hai thiết bị đầu cuối sẽ xác định các thông số bảo mật như thuật toán mã hóa, khóa mã hóa và thời gian hiệu lực. Quá trình này thường sử dụng giao thức IKE (Internet Key Exchange).
- Xác thực danh tính: Hai bên sẽ kiểm tra xem đối phương có đáng tin cậy hay không bằng pre-shared key hoặc chứng chỉ số. Nếu xác thực thất bại, kết nối sẽ không được thiết lập.
- Tạo Security Association (SA): SA là bộ quy tắc bảo mật cho phiên làm việc, bao gồm cách mã hóa và xác thực. Mỗi chiều truyền dữ liệu sẽ có một SA riêng.
- Mã hóa dữ liệu: Dữ liệu trước khi gửi sẽ được mã hóa bằng thuật toán như AES hoặc 3DES để tránh bị đọc lén.
- Kiểm tra tính toàn vẹn: IPsec thêm giá trị hash để đảm bảo dữ liệu không bị thay đổi trong quá trình truyền.
- Giải mã tại điểm nhận: Thiết bị đích sẽ dùng khóa tương ứng để giải mã và kiểm tra tính hợp lệ trước khi chuyển dữ liệu đến ứng dụng.
Các thành phần cấu trúc của IPsec
IPsec không phải là một giao thức đơn lẻ mà là tập hợp của nhiều thành phần phối hợp với nhau. Mỗi thành phần đảm nhiệm một vai trò riêng để tạo thành cơ chế bảo mật hoàn chỉnh. Việc hiểu rõ cấu trúc này sẽ giúp bạn dễ dàng hơn khi cấu hình hoặc xử lý sự cố.
- AH (Authentication Header): AH dùng để xác thực nguồn gửi và đảm bảo dữ liệu không bị thay đổi. Nó không mã hóa dữ liệu nên không bảo vệ nội dung khỏi bị đọc trộm. Tuy nhiên, nó vẫn rất hữu ích trong việc xác minh tính toàn vẹn. Đây là một trong những thành phần nền tảng của IPsec.
- ESP (Encapsulating Security Payload): ESP là thành phần phổ biến nhất trong IPsec. Nó cung cấp cả khả năng mã hóa lẫn xác thực dữ liệu. Nhờ đó, dữ liệu vừa được bảo vệ nội dung vừa đảm bảo tính toàn vẹn. Đây cũng là thành phần được sử dụng nhiều nhất trong VPN.
- IKE (Internet Key Exchange): IKE chịu trách nhiệm thương lượng khóa và thiết lập kết nối bảo mật. Nó giúp hai thiết bị tự động thống nhất phương thức mã hóa mà không cần cấu hình thủ công từng khóa. Điều này giúp triển khai IPsec thuận tiện hơn. Đồng thời cũng tăng tính bảo mật.
- Security Association (SA): SA là tập hợp các quy tắc bảo mật được thiết lập cho phiên làm việc. Nó lưu thông tin về thuật toán mã hóa, khóa và thời gian hiệu lực. Mỗi chiều truyền dữ liệu sẽ có một SA riêng. Đây là phần quan trọng để IPsec vận hành ổn định.
Các chế độ hoạt động của IPsec
IPsec có hai chế độ hoạt động chính và mỗi chế độ sẽ phù hợp với từng mô hình triển khai khác nhau. Việc lựa chọn đúng chế độ không chỉ ảnh hưởng đến hiệu suất mà còn tác động đến mức độ bảo mật của kết nối.
- Transport Mode: Ở chế độ này, chỉ phần dữ liệu bên trong gói IP được mã hóa, còn header IP vẫn giữ nguyên. Điều này giúp giảm overhead và tiết kiệm băng thông hơn. Chế độ này phù hợp cho kết nối trực tiếp giữa hai thiết bị. Ví dụ điển hình là server-to-server.
- Tunnel Mode: Tunnel Mode sẽ mã hóa toàn bộ gói IP gốc và bọc nó vào một gói IP mới. Điều này giúp che giấu cả địa chỉ nguồn và đích ban đầu. Đây là chế độ phổ biến nhất trong Site-to-Site VPN. Nó mang lại mức độ bảo mật cao hơn Transport Mode.
Bảng so sánh giữa hai chế độ Transport Mode vs Tunnel Mode của giao thức IPsec.
| Tiêu chí | Transport Mode | Tunnel Mode |
| Phạm vi mã hóa | Chỉ mã hóa phần payload (dữ liệu bên trong gói tin) | Mã hóa toàn bộ gói IP gốc (bao gồm header và payload) |
| Header IP gốc | Được giữ nguyên, vẫn hiển thị địa chỉ nguồn và đích | Được đóng gói lại bên trong một header IP mới |
| Mức độ bảo mật | Thấp hơn vì thông tin header vẫn lộ ra ngoài | Cao hơn vì toàn bộ gói tin gốc được ẩn hoàn toàn |
| Hiệu suất truyền tải | Nhanh hơn do ít overhead hơn | Chậm hơn một chút do phải thêm lớp encapsulation |
| Băng thông tiêu thụ | Tiết kiệm băng thông hơn | Tốn thêm băng thông vì có thêm IP header mới |
| Khả năng che giấu topology mạng | Không che giấu được cấu trúc mạng nội bộ | Có thể che giấu toàn bộ hệ thống mạng phía sau tunnel |
| Môi trường triển khai phù hợp | Kết nối trực tiếp giữa hai host hoặc server | Kết nối giữa hai gateway hoặc hai mạng LAN |
| Ứng dụng phổ biến | Server-to-server, host-to-host | Site-to-Site VPN, Remote Access VPN |
| Độ phức tạp triển khai | Đơn giản hơn, ít bước cấu hình hơn | Phức tạp hơn do cần cấu hình tunnel và routing |
| Khả năng tương thích với NAT | Có thể gặp hạn chế trong một số môi trường NAT | Hoạt động tốt hơn khi dùng NAT Traversal (NAT-T) |
| Ví dụ thực tế | Hai máy chủ trong data center trao đổi dữ liệu bảo mật | Kết nối giữa trụ sở chính và chi nhánh qua Internet |
Ưu nhược điểm của IPsec
Nhờ khả năng mã hóa và xác thực dữ liệu ở tầng mạng, giao thức này có thể bảo vệ lưu lượng một cách toàn diện mà không phụ thuộc vào ứng dụng. Tuy nhiên, bên cạnh những lợi ích lớn về bảo mật, IPsec vẫn tồn tại một số hạn chế trong quá trình triển khai và vận hành. Việc hiểu rõ cả ưu điểm lẫn nhược điểm của giao thức IPsec là gì sẽ giúp người dùng lựa chọn giải pháp phù hợp hơn với nhu cầu thực tế.
Ưu điểm
- Bảo mật mạnh mẽ ở tầng mạng: Điểm mạnh lớn nhất của IPsec là khả năng hoạt động trực tiếp ở Layer 3 trong mô hình OSI. Điều này cho phép giao thức bảo vệ gần như toàn bộ lưu lượng IP mà không cần chỉnh sửa ứng dụng hoặc dịch vụ đang sử dụng. Nhờ đó, dữ liệu luôn được bảo vệ xuyên suốt trên đường truyền. Đây là lợi thế rất lớn trong môi trường mạng phức tạp và đa dịch vụ.
- Đảm bảo tính bảo mật, toàn vẹn và xác thực dữ liệu: IPsec không chỉ mã hóa dữ liệu mà còn kiểm tra xem dữ liệu có bị chỉnh sửa trong quá trình truyền hay không. Đồng thời, nó xác minh danh tính của thiết bị gửi và nhận để tránh giả mạo. Sự kết hợp giữa ba yếu tố này tạo nên một lớp bảo vệ toàn diện hơn nhiều giao thức khác. Điều này đặc biệt quan trọng với các hệ thống chứa dữ liệu nhạy cảm.
- Khả năng tương thích cao với nhiều thiết bị mạng: Hiện nay, hầu hết các thiết bị mạng như router, firewall hay gateway doanh nghiệp đều hỗ trợ IPsec như một tiêu chuẩn mặc định. Điều này giúp doanh nghiệp dễ dàng tích hợp vào hệ thống hiện có mà không cần thay đổi quá nhiều hạ tầng. Việc mở rộng hoặc nâng cấp hệ thống cũng trở nên thuận tiện hơn. Đây là yếu tố giúp IPsec được ứng dụng rộng rãi.
- Phù hợp cho kết nối VPN doanh nghiệp quy mô lớn: IPsec đặc biệt hiệu quả khi triển khai Site-to-Site VPN giữa nhiều chi nhánh hoặc kết nối với cloud. Nó giúp xây dựng đường hầm bảo mật ổn định và có khả năng mở rộng tốt khi hệ thống phát triển. Điều này giúp doanh nghiệp tiết kiệm chi phí thuê kênh truyền riêng. Đồng thời vẫn duy trì mức bảo mật cao cho toàn bộ dữ liệu.
- Hỗ trợ nhiều thuật toán mã hóa hiện đại: IPsec có thể kết hợp với nhiều thuật toán mã hóa mạnh như AES, SHA-2 hay Diffie-Hellman để nâng cao mức độ an toàn. Điều này cho phép quản trị viên linh hoạt lựa chọn mức bảo mật phù hợp với nhu cầu sử dụng. Với các hệ thống yêu cầu tiêu chuẩn cao, đây là một lợi thế rất đáng giá. Nó cũng giúp IPsec thích ứng tốt với sự phát triển của công nghệ bảo mật.
Nhược điểm
- Cấu hình phức tạp và yêu cầu kiến thức chuyên sâu: So với nhiều giải pháp VPN khác, việc triển khai IPsec thường phức tạp hơn khá nhiều. Quản trị viên phải hiểu rõ các khái niệm như IKE, SA, ESP, AH và các chính sách mã hóa. Chỉ cần sai lệch một tham số nhỏ giữa hai đầu kết nối là tunnel có thể không hoạt động. Điều này khiến IPsec khó tiếp cận hơn với người mới.
- Tiêu tốn tài nguyên xử lý trên thiết bị: Quá trình mã hóa và giải mã dữ liệu của IPsec yêu cầu sử dụng CPU khá lớn, đặc biệt khi lưu lượng mạng cao. Nếu thiết bị phần cứng không đủ mạnh, hiệu suất hệ thống có thể giảm đáng kể. Điều này ảnh hưởng trực tiếp đến tốc độ truyền tải dữ liệu. Với hệ thống lớn, đây là yếu tố cần được tính toán kỹ.
- Khó khăn trong việc xử lý lỗi và giám sát: Khi IPsec gặp lỗi kết nối, việc xác định nguyên nhân thường khá phức tạp vì liên quan đến nhiều thành phần khác nhau. Các lỗi có thể xuất phát từ khóa xác thực, chính sách mã hóa hoặc cấu hình ACL. Điều này làm cho quá trình troubleshooting mất nhiều thời gian hơn. Đặc biệt với các hệ thống nhiều tunnel, việc giám sát càng khó khăn.
- Có thể gặp vấn đề khi đi qua NAT: IPsec ban đầu không được thiết kế để hoạt động tốt trong môi trường NAT, vì việc thay đổi địa chỉ IP có thể làm mất tính toàn vẹn của gói tin. Để khắc phục, quản trị viên thường phải triển khai thêm NAT Traversal (NAT-T). Điều này làm tăng độ phức tạp của cấu hình. Đồng thời đôi khi cũng ảnh hưởng đến hiệu suất kết nối.
- Khả năng linh hoạt thấp hơn một số công nghệ VPN mới: Dù rất mạnh về bảo mật, IPsec đôi khi kém linh hoạt hơn so với các giải pháp như SSL VPN hoặc WireGuard trong một số trường hợp truy cập từ xa. Việc cấu hình trên thiết bị đầu cuối cũng có thể khó khăn hơn đối với người dùng phổ thông. Điều này khiến trải nghiệm sử dụng đôi lúc chưa thực sự tối ưu. Đặc biệt trong môi trường làm việc linh hoạt hiện nay.
Hướng dẫn triển khai giao thức IPsec
Để triển khai IPsec hiệu quả, cần thực hiện tuần tự theo các bước rõ ràng nhằm đảm bảo kết nối ổn định và an toàn.
Bước 1: Cấu hình IKE Phase 1
Đây là bước đầu tiên để hai thiết bị “làm quen” với nhau và thống nhất các thông số bảo mật cơ bản. Nếu bước này không khớp ở cả hai đầu, tunnel sẽ không thể hình thành.
crypto isakmp policy 10
 encryption aes 256
 hash sha256
 authentication pre-share
 group 14
 lifetime 86400
Giải thích các thành phần:
- crypto isakmp policy 10: Tạo một chính sách IKE với ID là
10. Con số này dùng để ưu tiên nếu có nhiều policy. - encryption aes 256: Chọn thuật toán mã hóa là AES với khóa 256-bit. Đây là chuẩn bảo mật mạnh và phổ biến hiện nay.
- hash sha256: Dùng thuật toán SHA-256 để kiểm tra tính toàn vẹn dữ liệu trong quá trình thương lượng.
- authentication pre-share: Chọn kiểu xác thực bằng khóa chia sẻ trước (Pre-shared Key).
- group 14: Sử dụng nhóm Diffie-Hellman số 14 để trao đổi khóa an toàn.
- lifetime 86400: Thời gian hiệu lực của phiên IKE là 86400 giây (24 giờ).
Bước 2: Thiết lập Pre-shared Key
Sau khi đã có chính sách IKE, hai đầu tunnel cần có cùng một khóa bí mật để xác thực nhau.
crypto isakmp key ipsec123 address 192.168.10.2Giải thích các thành phần:
- crypto isakmp key: Lệnh khai báo khóa xác thực cho IPsec.
- ipsec123: Khóa bí mật được chia sẻ giữa hai thiết bị. Hai đầu phải giống hệt nhau.
- address 192.168.10.2: Địa chỉ IP public của thiết bị đối tác.
Ví dụ: Router A dùng lệnh này để xác thực Router B có IP 192.168.10.2.
Bước 3: Tạo Transform Set (IPsec Phase 2)
Transform Set là nơi định nghĩa cách dữ liệu sẽ được bảo vệ sau khi tunnel được thiết lập.
crypto ipsec transform-set VPN-SET esp-aes esp-sha-hmacGiải thích các thành phần:
- crypto ipsec transform-set: Tạo bộ quy tắc mã hóa cho IPsec.
- VPN-SET: Tên của Transform Set. Bạn có thể đặt tùy ý.
- esp-aes: Dùng giao thức ESP với thuật toán mã hóa AES.
- esp-sha-hmac: Dùng SHA để xác thực tính toàn vẹn của dữ liệu.
ESP là thành phần phổ biến hơn AH vì vừa mã hóa vừa xác thực.
Bước 4: Tạo Access List xác định traffic cần mã hóa
Không phải toàn bộ dữ liệu đều đi qua IPsec. ACL sẽ giúp xác định chính xác traffic nào cần mã hóa.
access-list 100 permit ip 10.0.0.0 0.0.0.255 10.1.0.0 0.0.0.255Giải thích các thành phần:
- access-list 100: Tạo ACL số 100.
- permit ip: Cho phép toàn bộ lưu lượng IP.
- 10.0.0.0 0.0.0.255: Mạng nguồn nội bộ.
- 10.1.0.0 0.0.0.255: Mạng đích nội bộ ở phía bên kia tunnel.
Ví dụ: toàn bộ traffic từ mạng 10.0.0.0/24 sang 10.1.0.0/24 sẽ được mã hóa.
Bước 5: Tạo Crypto Map
Crypto Map là nơi liên kết tất cả các thành phần đã tạo trước đó.
crypto map VPN-MAP 10 ipsec-isakmp
 set peer 192.168.10.2
 set transform-set VPN-SET
 match address 100
Giải thích các thành phần:
- crypto map VPN-MAP 10 ipsec-isakmp: Tạo Crypto Map tên
VPN-MAP, sequence number là 10. - set peer 192.168.10.2: Xác định IP thiết bị đầu bên kia.
- set transform-set VPN-SET: Áp dụng bộ Transform Set vừa tạo.
- match address 100: Áp dụng ACL số 100 để xác định traffic.
Có thể hiểu Crypto Map là “bản đồ” chỉ dẫn cách tunnel hoạt động.
Bước 6: Áp dụng Crypto Map vào Interface WAN
Sau khi cấu hình xong, cần gắn Crypto Map vào cổng kết nối Internet để IPsec hoạt động.
interface GigabitEthernet0/0
 crypto map VPN-MAP
Giải thích các thành phần:
- interface GigabitEthernet0/0: Truy cập vào cổng WAN của router.
- crypto map VPN-MAP: Gắn cấu hình IPsec vào cổng này.
Nếu không có bước này, cấu hình IPsec sẽ tồn tại nhưng không hoạt động.
Bước 7: Kiểm tra trạng thái Tunnel
Sau khi hoàn tất cấu hình, bạn nên kiểm tra để xác nhận tunnel đã hoạt động đúng.
show crypto isakmp sa
show crypto ipsec sa
Giải thích các lệnh:
- show crypto isakmp sa: Kiểm tra trạng thái IKE Phase 1. Nếu thấy trạng thái
QM_IDLEnghĩa là Phase 1 thành công. - show crypto ipsec sa: Kiểm tra trạng thái mã hóa dữ liệu ở Phase 2.
Nếu thấy số lượng packet encrypt/decrypt tăng, điều đó có nghĩa tunnel đang hoạt động bình thường.
Kết luận
IPsec vẫn luôn là một trong những giao thức bảo mật quan trọng hiện đại, đặc biệt khi nhu cầu bảo vệ dữ liệu qua Internet ngày càng trở nên cấp thiết. Với khả năng mã hóa, xác thực và kiểm tra tính toàn vẹn dữ liệu ngay tại tầng mạng, IPsec mang đến một lớp bảo vệ mạnh mẽ cho nhiều mô hình kết nối khác nhau, từ VPN doanh nghiệp, kết nối chi nhánh cho đến môi trường hybrid cloud. Khi hiểu rõ IPsec là gì, người dùng sẽ dễ dàng hơn trong việc lựa chọn và triển khai giải pháp phù hợp để hệ thống vận hành ổn định trước các rủi ro an ninh mạng.