













SIEM là gì? Vì sao doanh nghiệp hiện đại không thể thiếu SIEM?

Trong bối cảnh các cuộc tấn công mạng ngày càng tinh vi, việc bảo vệ hệ thống CNTT không còn dừng lại ở firewall hay phần mềm diệt virus. Doanh nghiệp hiện đại cần một giải pháp có khả năng giám sát toàn diện, phân tích sự kiện bảo mật và phản ứng nhanh trước các rủi ro tiềm ẩn. Đây cũng là lý do SIEM ngày càng trở thành một thành phần quan trọng trong hệ thống an ninh mạng. Vậy SIEM là gì, hoạt động ra sao và tại sao nhiều tổ chức lớn lại đầu tư mạnh vào công nghệ này?
SIEM là gì?
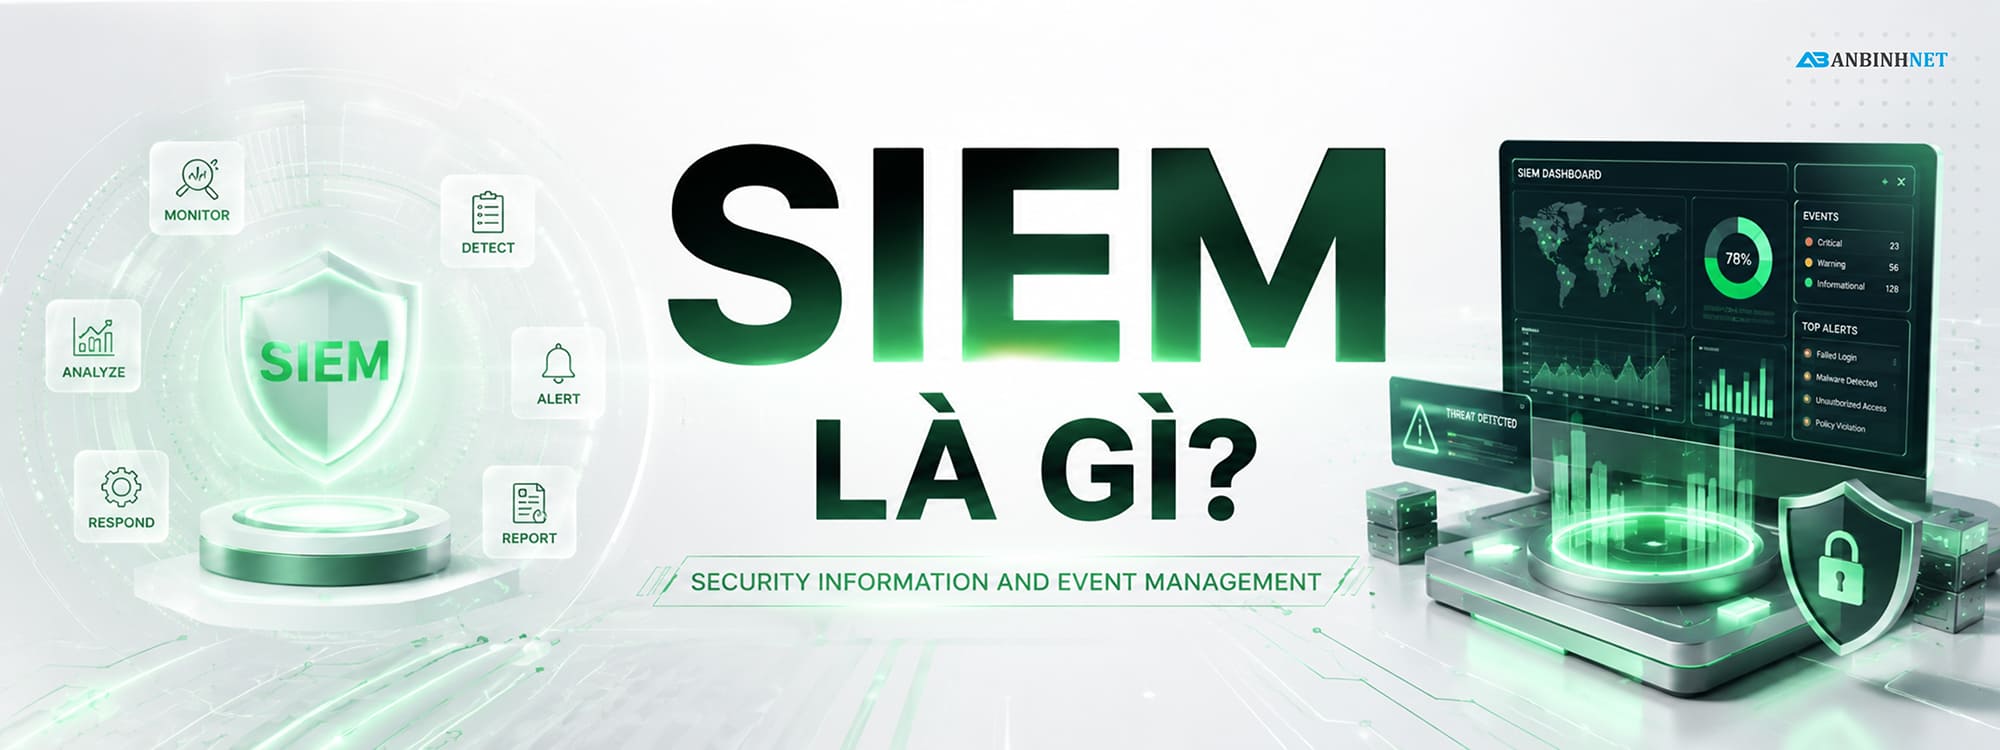
SIEM là viết tắt của Security Information and Event Management, tạm hiểu là hệ thống quản lý thông tin và sự kiện bảo mật. Đây là một giải pháp giúp doanh nghiệp thu thập, lưu trữ, phân tích và giám sát dữ liệu log từ nhiều nguồn khác nhau như máy chủ, firewall, router, switch, ứng dụng và thiết bị đầu cuối. Thay vì phải kiểm tra thủ công từng nguồn dữ liệu, SIEM tập trung toàn bộ về một nơi để dễ quản lý hơn.
Có thể hình dung SIEM giống như một “trung tâm chỉ huy” của hệ thống bảo mật. Nó không chỉ ghi nhận mọi hoạt động đang diễn ra mà còn phân tích để phát hiện dấu hiệu bất thường, cảnh báo nguy cơ tấn công và hỗ trợ đội ngũ IT phản ứng nhanh hơn. Đây cũng là lý do SIEM thường xuất hiện trong các hệ thống bảo mật chuyên sâu tại doanh nghiệp lớn, trung tâm dữ liệu và tổ chức tài chính.
Các công cụ SIEM hoạt động như thế nào?
Để dễ hiểu hơn, hãy tưởng tượng SIEM giống như một hệ thống camera giám sát nhưng dành cho môi trường số.
🔹 Bước 1: Thu thập dữ liệu (Collect)
SIEM liên tục lấy dữ liệu log từ nhiều nguồn như firewall, máy chủ, ứng dụng, IDS/IPS, endpoint và cloud. Mọi hành động đăng nhập, thay đổi file, truy cập mạng đều được ghi lại.
⬇
🔹 Bước 2: Chuẩn hóa dữ liệu (Normalize)
Dữ liệu từ mỗi thiết bị có định dạng khác nhau. SIEM sẽ “dịch” chúng về cùng một chuẩn để dễ phân tích và đối chiếu.
⬇
🔹 Bước 3: Phân tích & tương quan (Correlation)
Đây là phần quan trọng nhất. SIEM liên kết nhiều sự kiện riêng lẻ để tìm ra mô hình tấn công. Ví dụ:
✔ Đăng nhập thất bại nhiều lần
✔ Sau đó đăng nhập thành công
✔ Tiếp tục tải dữ liệu lớn bất thường
→ SIEM có thể nhận diện đây là dấu hiệu tài khoản bị xâm nhập.
⬇
🔹 Bước 4: Cảnh báo (Alerting)
Khi phát hiện rủi ro, hệ thống sẽ gửi cảnh báo ngay cho quản trị viên qua dashboard, email hoặc SMS.
⬇
🔹 Bước 5: Lưu trữ & điều tra (Forensics)
Toàn bộ log được lưu lại để phục vụ điều tra, truy vết hoặc đáp ứng yêu cầu kiểm toán.
Nói đơn giản, SIEM không chỉ “nhìn thấy” dữ liệu mà còn “hiểu” dữ liệu đó đang nói lên điều gì.
Chức năng chính của SIEM

Để hiểu rõ giá trị thực tế của SIEM, trước hết cần nhìn vào những chức năng cốt lõi mà hệ thống này đảm nhiệm. Không giống các công cụ bảo mật đơn lẻ chỉ xử lý một phần công việc, SIEM hoạt động như một nền tảng tổng hợp, kết nối nhiều lớp giám sát khác nhau trong cùng một hệ thống. Chính nhờ những chức năng này mà doanh nghiệp có thể theo dõi tình trạng an ninh mạng một cách toàn diện hơn.
- Thu thập và tập trung dữ liệu log: SIEM có nhiệm vụ thu thập log từ nhiều nguồn như firewall, máy chủ, thiết bị mạng, ứng dụng, hệ thống cloud hay endpoint. Thay vì nằm rải rác ở nhiều nơi, tất cả dữ liệu được đưa về một trung tâm để quản lý dễ hơn. Điều này giúp đội ngũ IT tiết kiệm thời gian khi cần kiểm tra hoặc truy vết sự cố. Đây cũng là nền tảng đầu tiên để các bước phân tích phía sau hoạt động hiệu quả.
- Chuẩn hóa và sắp xếp dữ liệu: Mỗi thiết bị thường tạo log theo một định dạng khác nhau, đôi khi rất khó đọc nếu xem riêng lẻ. SIEM sẽ chuyển đổi các dữ liệu này về cùng một chuẩn chung để dễ phân tích hơn. Nhờ đó, việc đối chiếu thông tin giữa nhiều hệ thống trở nên nhanh và chính xác hơn. Đây là bước quan trọng giúp giảm sự rối rắm khi xử lý dữ liệu lớn.
- Phân tích tương quan sự kiện: Đây là “bộ não” của SIEM. Hệ thống sẽ liên kết nhiều sự kiện tưởng như không liên quan để tìm ra dấu hiệu bất thường. Ví dụ một tài khoản đăng nhập thất bại nhiều lần, sau đó truy cập thành công và tải lượng lớn dữ liệu thì SIEM có thể nhận diện đây là hành vi đáng ngờ. Việc phân tích theo chuỗi giúp phát hiện rủi ro sâu hơn so với cách kiểm tra thủ công.
- Cảnh báo theo thời gian thực: Khi phát hiện sự kiện nguy hiểm, SIEM sẽ gửi cảnh báo gần như ngay lập tức cho quản trị viên. Điều này giúp doanh nghiệp phản ứng nhanh hơn trước khi sự cố lan rộng. Các cảnh báo thường được phân loại theo mức độ nghiêm trọng để ưu tiên xử lý. Đây là chức năng rất quan trọng trong môi trường có nhiều nguy cơ tấn công liên tục.
- Lưu trữ và phục vụ điều tra: Ngoài giám sát, SIEM còn có khả năng lưu trữ log trong thời gian dài để phục vụ điều tra hoặc kiểm toán. Khi có sự cố xảy ra, doanh nghiệp có thể xem lại toàn bộ lịch sử hoạt động để xác định nguyên nhân. Điều này giúp quá trình phân tích hậu sự cố trở nên rõ ràng và có cơ sở hơn.
SIEM có thể phát hiện những mối đe dọa nào?
Điểm mạnh nổi bật của SIEM nằm ở khả năng phát hiện nhiều loại mối đe dọa khác nhau trong cùng một hệ thống. Thay vì chỉ nhìn vào từng hành động riêng lẻ, SIEM quan sát cả bức tranh tổng thể để nhận ra những dấu hiệu bất thường. Nhờ đó, nhiều nguy cơ tiềm ẩn có thể được phát hiện sớm hơn trước khi gây thiệt hại lớn.
- Tấn công dò mật khẩu (Brute Force): Khi có quá nhiều lần đăng nhập thất bại trong một khoảng thời gian ngắn, SIEM sẽ nhanh chóng ghi nhận và đánh dấu đây là hành vi đáng ngờ. Đây là kiểu tấn công phổ biến mà hacker dùng để thử hàng loạt mật khẩu. Nếu phát hiện sớm, quản trị viên có thể khóa tài khoản hoặc chặn IP kịp thời.
- Truy cập trái phép vào hệ thống: SIEM có thể phát hiện các lần đăng nhập từ địa chỉ IP lạ, thiết bị chưa từng xuất hiện hoặc vào khung giờ bất thường. Đây thường là dấu hiệu của việc tài khoản bị đánh cắp. Việc phát hiện sớm giúp giảm nguy cơ hacker chiếm quyền điều khiển hệ thống.
- Phát tán malware và Trojan: Nếu một máy tính bắt đầu thực hiện các kết nối bất thường hoặc chạy tiến trình đáng nghi, SIEM có thể ghi nhận và cảnh báo. Những dấu hiệu này thường liên quan đến malware hoặc Trojan đang âm thầm hoạt động. Điều này giúp đội ngũ IT xử lý trước khi mã độc lan rộng.
- Ransomware mã hóa dữ liệu: SIEM có thể phát hiện hành vi ghi, sửa hoặc mã hóa hàng loạt file trong thời gian ngắn. Đây là đặc điểm điển hình của ransomware. Khi cảnh báo xuất hiện đủ sớm, doanh nghiệp có thể ngắt kết nối thiết bị bị nhiễm để giảm thiểu thiệt hại.
- Rò rỉ dữ liệu (Data Exfiltration): Nếu có lượng lớn dữ liệu bị gửi ra ngoài hệ thống hoặc tải xuống bất thường, SIEM sẽ nhận diện đây là nguy cơ rò rỉ thông tin. Điều này đặc biệt quan trọng với dữ liệu khách hàng hoặc tài liệu nội bộ.
- Mối đe dọa nội bộ (Insider Threat): Không phải mọi rủi ro đều đến từ bên ngoài. SIEM còn có thể phát hiện nhân viên truy cập sai quyền, sao chép dữ liệu bất thường hoặc thao tác ngoài phạm vi công việc. Đây là một lớp bảo vệ rất quan trọng nhưng thường bị bỏ qua.
Lợi ích của SIEM trong bảo mật doanh nghiệp
Khi hệ thống CNTT ngày càng mở rộng, việc kiểm soát bảo mật bằng cách thủ công sẽ trở nên khó khăn và thiếu hiệu quả. Đây là lúc SIEM thể hiện rõ vai trò của mình khi giúp doanh nghiệp giám sát tập trung, phát hiện sớm và xử lý nhanh hơn. Không chỉ mang tính phòng thủ, SIEM còn giúp tối ưu quy trình quản lý an ninh mạng về lâu dài.
- Tăng khả năng quan sát toàn hệ thống: SIEM giúp doanh nghiệp có cái nhìn tổng thể về mọi hoạt động đang diễn ra trong hệ thống thay vì phải kiểm tra từng thiết bị riêng lẻ. Điều này giúp việc giám sát trở nên rõ ràng và dễ kiểm soát hơn. Khi có vấn đề phát sinh, quản trị viên cũng dễ xác định vị trí hơn.
- Phát hiện sự cố nhanh hơn: Nhờ khả năng phân tích tự động và cảnh báo tức thì, SIEM giúp giảm đáng kể thời gian phát hiện mối đe dọa. Điều này rất quan trọng vì càng phát hiện sớm thì thiệt hại càng ít. Với các cuộc tấn công hiện đại, tốc độ phản ứng gần như là yếu tố quyết định.
- Hỗ trợ điều tra và truy vết hiệu quả: Toàn bộ dữ liệu log được lưu trữ và sắp xếp khoa học giúp doanh nghiệp dễ dàng xem lại lịch sử hoạt động. Khi xảy ra sự cố, việc tìm nguyên nhân hoặc xác định đường đi của cuộc tấn công sẽ nhanh hơn rất nhiều.
- Giảm áp lực cho đội ngũ IT: Thay vì phải theo dõi thủ công hàng loạt log mỗi ngày, SIEM tự động hóa phần lớn công việc giám sát. Điều này giúp đội ngũ IT tập trung vào xử lý và tối ưu bảo mật thay vì mất thời gian lọc dữ liệu.
- Hỗ trợ tuân thủ tiêu chuẩn bảo mật: Nhiều doanh nghiệp cần đáp ứng các tiêu chuẩn như ISO, PCI DSS hoặc GDPR. SIEM giúp tổng hợp báo cáo nhanh chóng, rõ ràng và minh bạch hơn, từ đó đơn giản hóa quá trình kiểm toán.
Hạn chế của SIEM trong bảo mật doanh nghiệp
Dù SIEM là giải pháp mạnh mẽ, nhưng không phải lúc nào cũng dễ triển khai và vận hành hiệu quả. Việc hiểu rõ những hạn chế này sẽ giúp doanh nghiệp có sự chuẩn bị tốt hơn, tránh kỳ vọng sai hoặc đầu tư chưa phù hợp với thực tế.
- Chi phí đầu tư ban đầu khá cao: Một hệ thống SIEM thường yêu cầu chi phí cho bản quyền phần mềm, hạ tầng lưu trữ và nhân sự vận hành. Với doanh nghiệp nhỏ, đây có thể là một khoản đầu tư không hề nhẹ. Nếu không có kế hoạch rõ ràng, chi phí có thể tăng nhanh theo thời gian.
- Cần chuyên môn để vận hành: SIEM không phải công cụ “cài là chạy tốt”. Để khai thác hiệu quả, doanh nghiệp cần đội ngũ hiểu về log, rule và phân tích sự kiện. Nếu thiếu chuyên môn, hệ thống có thể hoạt động chưa đúng tiềm năng.
- Dễ tạo quá nhiều cảnh báo giả: Nếu cấu hình chưa tối ưu, SIEM có thể liên tục gửi cảnh báo cho những hoạt động không thực sự nguy hiểm. Điều này dễ khiến đội ngũ IT bị quá tải hoặc bỏ sót cảnh báo quan trọng giữa hàng loạt thông báo.
- Phụ thuộc vào chất lượng dữ liệu đầu vào: SIEM chỉ phân tích tốt khi dữ liệu log được thu thập đầy đủ và chính xác. Nếu log thiếu hoặc sai, khả năng phát hiện cũng sẽ bị ảnh hưởng. Nói cách khác, dữ liệu đầu vào quyết định rất lớn đến hiệu quả đầu ra.
- Triển khai mất thời gian: Kết nối SIEM với nhiều thiết bị, xây dựng rule và tối ưu cảnh báo là quá trình cần thời gian. Doanh nghiệp không nên kỳ vọng có kết quả hoàn hảo ngay từ đầu mà cần liên tục điều chỉnh để phù hợp với thực tế vận hành.
So sánh SIEM với SIM và SEM
Khi tìm hiểu về SIEM, nhiều người thường bắt gặp thêm hai khái niệm là SIM và SEM vì đây chính là nền tảng hình thành nên SIEM. Tuy nhiên, dù có liên quan mật thiết, mỗi giải pháp lại phục vụ một mục tiêu khác nhau trong bảo mật hệ thống. Nếu không phân biệt rõ, doanh nghiệp rất dễ chọn sai công cụ hoặc triển khai chưa đúng nhu cầu thực tế.
| Tiêu chí | SIM (Security Information Management) | SEM (Security Event Management) | SIEM (Security Information and Event Management) |
| Mục tiêu chính | Tập trung vào việc thu thập, lưu trữ và quản lý log dài hạn | Tập trung vào giám sát sự kiện và phản ứng tức thời | Kết hợp quản lý log và giám sát sự kiện trong một hệ thống |
| Khả năng xử lý dữ liệu | Phân tích dữ liệu theo lịch sử | Phân tích dữ liệu theo thời gian thực | Xử lý cả dữ liệu lịch sử và real-time |
| Thời gian phản ứng | Chậm hơn, phù hợp điều tra sau sự cố | Nhanh, phục vụ xử lý tức thời | Vừa phát hiện nhanh vừa hỗ trợ điều tra sâu |
| Lưu trữ log dài hạn | Rất mạnh, tối ưu cho compliance | Hạn chế vì tập trung vào dữ liệu hiện tại | Mạnh, vừa lưu trữ vừa phân tích |
| Khả năng tương quan sự kiện | Cơ bản, chủ yếu xem từng log riêng lẻ | Tốt, có thể liên kết sự kiện ngắn hạn | Nâng cao, liên kết nhiều lớp dữ liệu phức tạp |
| Khả năng phát hiện tấn công nâng cao | Thấp, phụ thuộc vào phân tích thủ công | Trung bình, mạnh ở các hành vi tức thời | Cao, có thể phát hiện cả chuỗi hành vi phức tạp |
| Hỗ trợ kiểm toán & tuân thủ | Rất phù hợp do lưu log chi tiết | Không phải trọng tâm chính | Phù hợp cao, vừa compliance vừa bảo mật |
| Khả năng cảnh báo tức thì | Gần như không có hoặc rất hạn chế | Có, cảnh báo ngay khi sự kiện xảy ra | Có, kết hợp rule và phân tích nâng cao |
| Khả năng mở rộng hệ thống | Tốt với hệ thống lưu trữ lớn | Tốt với môi trường giám sát động | Tốt nhưng yêu cầu tài nguyên cao hơn |
| Độ phức tạp triển khai | Trung bình | Trung bình đến cao | Cao nhất do tích hợp nhiều thành phần |
Kết luận
Qua những phân tích trên, có thể thấy SIEM là một trong những nền tảng quan trọng giúp doanh nghiệp xây dựng hệ thống giám sát bảo mật tập trung, phát hiện sớm các mối đe dọa và hỗ trợ phản ứng nhanh khi xảy ra sự cố. Nếu bạn đang tìm hiểu SIEM là gì, hy vọng bài viết này đã giúp bạn có cái nhìn rõ ràng, dễ hiểu và thực tế hơn về công nghệ này.