













SSH là gì? Chức năng, Ưu nhược điểm và Cách sử dụng SSH

Ngày nay, việc quản lý máy chủ, hệ thống mạng hay thiết bị từ xa đã trở nên quen thuộc trong lĩnh vực CNTT. Tuy nhiên, đi cùng với sự tiện lợi là yêu cầu ngày càng cao về tính bảo mật khi truyền tải dữ liệu qua Internet. Đây cũng là lý do SSH trở thành giao thức được nhiều quản trị viên và doanh nghiệp tin dùng trong quá trình vận hành hệ thống. Vậy SSH là gì, hoạt động như thế nào và vì sao nó lại phổ biến đến vậy? Hãy cùng tìm hiểu chi tiết trong bài viết dưới đây.
SSH là gì?

SSH là viết tắt của cụm từ Secure Shell, một giao thức mạng được thiết kế để thiết lập kết nối từ xa an toàn giữa người dùng và máy chủ thông qua môi trường mạng. Thông qua SSH, người dùng có thể đăng nhập vào máy chủ để thực hiện các thao tác quản trị như cấu hình hệ thống, chạy lệnh, quản lý tập tin hoặc kiểm tra trạng thái hoạt động của server mà không cần tiếp cận trực tiếp thiết bị. Điểm nổi bật nhất của SSH nằm ở khả năng mã hóa dữ liệu truyền tải, giúp bảo vệ thông tin khỏi nguy cơ bị nghe lén hoặc đánh cắp trong quá trình kết nối.
Ngày nay, SSH được ứng dụng rộng rãi trong quản trị máy chủ Linux, VPS, cloud server, thiết bị mạng như router, switch hay firewall. So với những phương thức truy cập từ xa đời cũ như Telnet, SSH có độ bảo mật cao hơn đáng kể nhờ cơ chế xác thực và mã hóa mạnh mẽ. Không chỉ dành cho quản trị viên hệ thống, nhiều doanh nghiệp cũng triển khai SSH như một giải pháp giúp vận hành hạ tầng CNTT an toàn, ổn định và thuận tiện hơn trong quá trình quản lý từ xa.
Lịch sử hình thành của SSH
SSH không xuất hiện ngay từ đầu mà được phát triển nhằm giải quyết những vấn đề bảo mật tồn tại ở các giao thức truy cập từ xa trước đây, đặc biệt là Telnet. Khi Internet ngày càng phát triển, nhu cầu kết nối máy chủ từ xa trở nên phổ biến hơn nhưng đồng thời cũng kéo theo nhiều nguy cơ mất an toàn dữ liệu. Chính điều này đã thúc đẩy sự ra đời của SSH với mục tiêu tạo ra một phương thức kết nối an toàn, đáng tin cậy và phù hợp hơn với môi trường mạng hiện đại.
- Năm 1995 – SSH phiên bản đầu tiên ra đời: SSH được phát triển bởi nhà nghiên cứu người Phần Lan Tatu Ylönen nhằm đối phó với tình trạng đánh cắp mật khẩu qua mạng tại các tổ chức giáo dục và nghiên cứu. Phiên bản đầu tiên của SSH nhanh chóng thu hút sự chú ý nhờ khả năng mã hóa dữ liệu khi truyền tải, giúp người dùng kết nối từ xa an toàn hơn nhiều so với các công cụ cũ như Telnet hoặc rlogin.
- SSH-1 bắt đầu được ứng dụng rộng rãi: Sau khi ra mắt, SSH-1 nhanh chóng được triển khai trong nhiều hệ thống máy chủ trên toàn thế giới nhờ tính bảo mật vượt trội thời điểm đó. Tuy nhiên, theo thời gian, các chuyên gia an ninh mạng phát hiện phiên bản này vẫn tồn tại một số điểm yếu về thuật toán mã hóa và cơ chế xác thực. Điều này khiến SSH-1 dần không còn phù hợp với các yêu cầu bảo mật ngày càng khắt khe.
- 2006 – SSH-2 ra đời với nhiều cải tiến quan trọng: Nhằm khắc phục các hạn chế của phiên bản cũ, SSH-2 được phát triển với nhiều cải tiến về cơ chế mã hóa, xác thực người dùng và hiệu suất kết nối. Phiên bản này hỗ trợ nhiều thuật toán bảo mật hiện đại hơn, giúp tăng cường độ an toàn trong quá trình truyền dữ liệu. Hiện nay, SSH-2 gần như là tiêu chuẩn mặc định trong các hệ thống sử dụng SSH.
- Từ 2010 đến nay – SSH trở thành tiêu chuẩn truy cập từ xa hiện đại: Cùng với sự phát triển của điện toán đám mây, VPS và hệ thống máy chủ doanh nghiệp, SSH dần trở thành công cụ không thể thiếu trong quản trị hệ thống. Hầu hết các máy chủ Linux, nền tảng cloud và thiết bị mạng hiện nay đều hỗ trợ SSH như một giao thức quản trị mặc định nhằm đảm bảo tính an toàn và ổn định trong vận hành.
Các thành phần chính của SSH
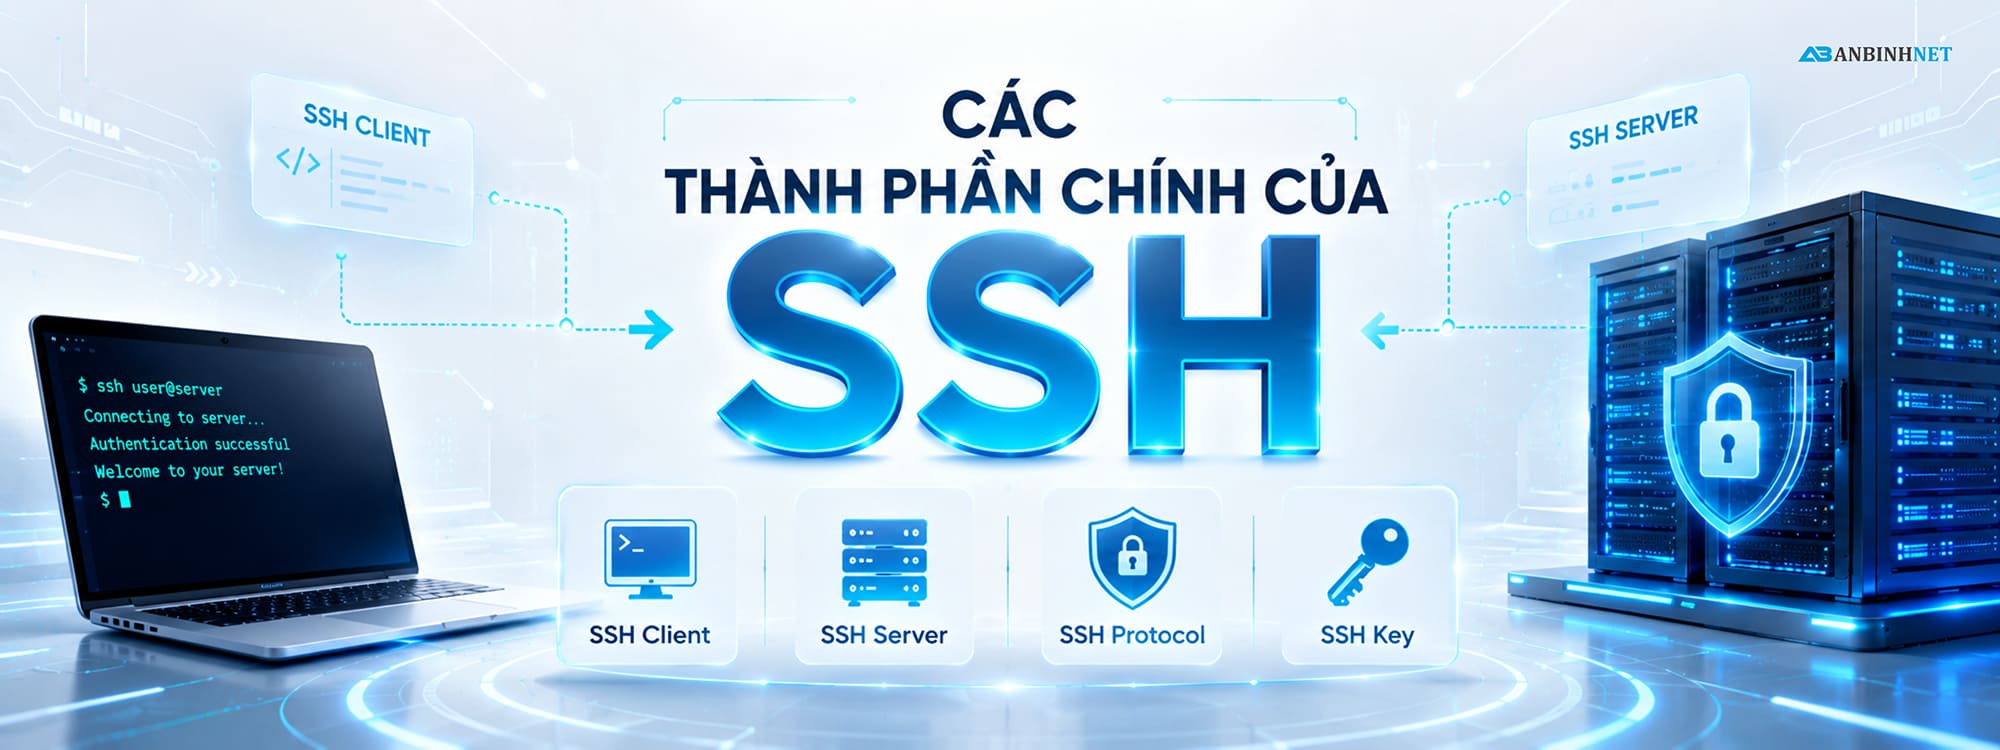
Để thiết lập một kết nối từ xa an toàn, SSH không chỉ đơn giản là một giao thức duy nhất mà còn bao gồm nhiều thành phần phối hợp với nhau. Mỗi thành phần sẽ đảm nhận một vai trò khác nhau như gửi yêu cầu kết nối, xác thực người dùng, kiểm soát máy chủ hoặc mã hóa dữ liệu truyền tải. Các thành phần này bao gồm: SSH Client, SSH Server, SSH Protocol và SSH Key.
SSH Client là gì?
SSH Client là chương trình hoặc ứng dụng được cài đặt trên thiết bị của người dùng nhằm gửi yêu cầu kết nối tới máy chủ từ xa thông qua SSH. Đây được xem là phía khởi tạo kết nối, nơi người dùng nhập địa chỉ IP của server, tên đăng nhập và thực hiện các thao tác quản trị hệ thống. Một số SSH Client phổ biến hiện nay có thể kể đến như OpenSSH, PuTTY, MobaXterm hoặc Terminal trên Linux và macOS. Khi người dùng yêu cầu truy cập, SSH Client sẽ làm việc với server để xác thực danh tính và thiết lập kết nối được mã hóa.
SSH Server là gì?
SSH Server là thành phần chạy trên máy chủ hoặc thiết bị mạng nhằm tiếp nhận yêu cầu kết nối từ phía người dùng. Thành phần này chịu trách nhiệm xác minh danh tính, kiểm tra quyền truy cập và quyết định có cho phép người dùng đăng nhập hay không. Nếu quá trình xác thực thành công, SSH Server sẽ tạo phiên làm việc từ xa để người dùng thực hiện các thao tác quản trị cần thiết. Ngoài ra, server còn đảm nhiệm vai trò bảo vệ dữ liệu thông qua cơ chế mã hóa trong suốt quá trình giao tiếp.
SSH Protocol là gì?
SSH Protocol là tập hợp các quy tắc giúp thiết bị người dùng và máy chủ giao tiếp với nhau một cách an toàn thông qua môi trường mạng. Giao thức này quy định cách xác thực người dùng, trao đổi khóa bảo mật và mã hóa dữ liệu truyền tải. Nhờ có SSH Protocol, toàn bộ thông tin được gửi đi sẽ được bảo vệ trước nguy cơ bị nghe lén hoặc chỉnh sửa trái phép. Đây cũng chính là điểm khác biệt lớn giúp SSH vượt trội hơn nhiều giao thức truy cập từ xa truyền thống.
SSH Key là gì?
SSH Key là phương thức xác thực đăng nhập bằng cặp khóa mã hóa gồm Public Key và Private Key thay cho mật khẩu thông thường. Khi cấu hình SSH Key, máy chủ sẽ sử dụng khóa công khai để xác minh người dùng sở hữu khóa riêng tư phù hợp hay không. Hình thức này không chỉ giúp tăng cường bảo mật mà còn giảm sự phụ thuộc vào mật khẩu dễ bị đánh cắp hoặc dò tìm.
SSH hoạt động như thế nào?
SSH hoạt động dựa trên nguyên tắc tạo ra một “đường hầm” kết nối an toàn giữa thiết bị người dùng và máy chủ từ xa. Trước khi bắt đầu truyền dữ liệu, SSH sẽ thực hiện nhiều bước nhằm xác minh danh tính và thiết lập cơ chế mã hóa phù hợp. Nhờ đó, toàn bộ thông tin truyền tải như tên đăng nhập, mật khẩu hoặc câu lệnh điều khiển sẽ được bảo vệ tốt hơn trước nguy cơ bị nghe lén hay đánh cắp trong môi trường mạng.
Quy trình kết nối SSH diễn ra ra sao?
Một phiên kết nối SSH thường trải qua nhiều bước khác nhau trước khi người dùng có thể truy cập và quản lý máy chủ. Mỗi bước đều được thiết kế nhằm đảm bảo tính bảo mật, hạn chế rủi ro truy cập trái phép hoặc nguy cơ giả mạo máy chủ. Dưới đây là quy trình các bước kết nối SSH cơ bản thường diễn ra trong thực tế.
- Client gửi yêu cầu kết nối: Khi người dùng mở SSH Client và nhập thông tin máy chủ, thiết bị sẽ gửi yêu cầu kết nối tới SSH Server thông qua cổng mặc định là Port 22. Đây được xem là bước đầu tiên giúp hai thiết bị nhận diện lẫn nhau. Đồng thời, client cũng gửi danh sách các phương thức mã hóa và thuật toán bảo mật mà nó hỗ trợ để server lựa chọn cơ chế tương thích phù hợp.
- Server xác thực danh tính: Sau khi tiếp nhận yêu cầu, SSH Server sẽ gửi thông tin nhận dạng nhằm chứng minh đây là máy chủ hợp lệ. Nếu là lần đầu kết nối, người dùng thường được yêu cầu xác minh fingerprint của server để hạn chế nguy cơ truy cập vào hệ thống giả mạo. Sau đó, server sẽ tiến hành kiểm tra thông tin xác thực của người dùng thông qua mật khẩu hoặc SSH Key.
- Thiết lập kết nối mã hóa: Khi quá trình xác thực hoàn tất, client và server sẽ cùng thiết lập một phiên giao tiếp được mã hóa bằng các khóa bảo mật tạm thời. Từ thời điểm này, toàn bộ dữ liệu trao đổi đều được mã hóa nhằm ngăn chặn việc nghe lén hoặc chỉnh sửa trái phép. Điều này đặc biệt quan trọng khi người dùng truy cập hệ thống thông qua Internet công cộng.
- Người dùng đăng nhập và thực thi lệnh: Sau khi kết nối thành công, người dùng sẽ truy cập vào giao diện dòng lệnh của máy chủ để bắt đầu thực hiện các thao tác quản trị. Quản trị viên có thể cài đặt phần mềm, kiểm tra log hệ thống, chỉnh sửa file cấu hình hoặc quản lý dữ liệu từ xa mà không cần trực tiếp thao tác trên thiết bị vật lý. Đây cũng là lý do SSH được xem là công cụ quan trọng trong quản trị hệ thống hiện đại.
Cơ chế mã hóa của SSH
Một trong những lý do giúp SSH được đánh giá cao về tính bảo mật nằm ở cơ chế mã hóa dữ liệu trong suốt quá trình truyền tải. Không chỉ bảo vệ nội dung giao tiếp, SSH còn giúp xác thực máy chủ và ngăn chặn nguy cơ đánh cắp thông tin đăng nhập. Dưới đây là những yếu tố quan trọng tạo nên cơ chế bảo mật của SSH.
- Mã hóa dữ liệu khi truyền tải: SSH sử dụng các thuật toán mã hóa nhằm chuyển đổi dữ liệu thành dạng khó đọc trước khi gửi qua mạng. Điều này giúp ngăn chặn việc kẻ xấu thu thập thông tin kể cả khi chặn được lưu lượng truyền tải. Sau khi tới thiết bị đích, dữ liệu sẽ được giải mã để hiển thị đúng nội dung ban đầu.
- Xác thực máy chủ: Trước khi cho phép người dùng đăng nhập, SSH sẽ kiểm tra danh tính của máy chủ thông qua khóa nhận diện riêng biệt. Cơ chế này giúp hạn chế nguy cơ người dùng kết nối nhầm tới server giả mạo do hacker tạo ra nhằm đánh cắp thông tin tài khoản hoặc dữ liệu quan trọng.
- Bảo vệ thông tin đăng nhập khỏi bị đánh cắp: Khác với Telnet truyền thông tin dưới dạng văn bản thuần, SSH sẽ mã hóa toàn bộ tên đăng nhập và mật khẩu trước khi gửi qua mạng. Điều này giúp giảm đáng kể nguy cơ rò rỉ tài khoản, đặc biệt trong môi trường WiFi công cộng hoặc mạng không an toàn.
Chức năng của SSH
Không chỉ đơn thuần là một giao thức truy cập từ xa, SSH còn đảm nhiệm nhiều vai trò quan trọng trong quá trình quản trị hệ thống và bảo mật dữ liệu. Nhờ khả năng mã hóa mạnh mẽ cùng tính linh hoạt cao, SSH được sử dụng trong nhiều tác vụ khác nhau. Dưới đây là những chức năng nổi bật giúp SSH trở thành công cụ quen thuộc trong lĩnh vực CNTT.
- Truy cập và quản trị máy chủ từ xa: Đây là chức năng phổ biến nhất của SSH. Thông qua giao thức này, quản trị viên có thể đăng nhập vào máy chủ từ xa để thực hiện các thao tác như cấu hình hệ thống, cài đặt phần mềm, kiểm tra trạng thái hoạt động hoặc xử lý sự cố mà không cần có mặt trực tiếp tại nơi đặt server. Điều này giúp tiết kiệm đáng kể thời gian quản lý và vận hành.
- Mã hóa dữ liệu truyền tải qua mạng: SSH giúp bảo vệ toàn bộ dữ liệu trao đổi giữa thiết bị người dùng và máy chủ thông qua cơ chế mã hóa. Nhờ vậy, các thông tin quan trọng như tài khoản đăng nhập, mật khẩu hay lệnh điều khiển sẽ khó bị đánh cắp hoặc nghe lén trong quá trình truyền tải. Đây là một trong những yếu tố khiến SSH được đánh giá cao về tính bảo mật.
- Truyền tải tệp tin an toàn: Ngoài khả năng truy cập từ xa, SSH còn hỗ trợ truyền file thông qua các giao thức như SCP (Secure Copy Protocol) hoặc SFTP (SSH File Transfer Protocol). Điều này cho phép người dùng sao chép dữ liệu giữa các thiết bị một cách an toàn hơn so với phương thức FTP truyền thống vốn không có mã hóa.
- Thiết lập đường hầm bảo mật (SSH Tunneling): SSH có thể tạo ra một “đường hầm” mã hóa nhằm bảo vệ lưu lượng dữ liệu khi truyền tải qua mạng Internet. Tính năng này thường được sử dụng để truy cập dịch vụ nội bộ từ xa hoặc tăng cường bảo mật khi sử dụng mạng công cộng. Trong nhiều trường hợp, SSH Tunneling còn được xem như giải pháp hỗ trợ tương tự VPN ở quy mô nhỏ.
- Tự động hóa tác vụ quản trị: Nhiều quản trị viên sử dụng SSH kết hợp với script hoặc công cụ tự động hóa để thực hiện các tác vụ định kỳ như backup dữ liệu, cập nhật hệ thống hoặc triển khai cấu hình đồng loạt trên nhiều máy chủ. Điều này giúp giảm công việc thủ công và nâng cao hiệu quả quản trị.
Ưu nhược điểm của SSH
Dù được xem là một trong những giao thức truy cập từ xa an toàn và phổ biến nhất hiện nay thì bên cạnh những ưu điểm, SSH vẫn tồn tại một số hạn chế nhất định. Việc hiểu rõ những điểm mạnh và điểm chưa tối ưu của SSH sẽ giúp người dùng lựa chọn phương thức sử dụng phù hợp hơn với nhu cầu thực tế.
Ưu điểm
- Tính bảo mật cao: SSH sử dụng cơ chế mã hóa dữ liệu trong suốt quá trình truyền tải, giúp hạn chế nguy cơ bị nghe lén hoặc đánh cắp thông tin. Điều này đặc biệt quan trọng khi người dùng truy cập máy chủ thông qua Internet hoặc môi trường mạng công cộng có nhiều rủi ro bảo mật.
- Hỗ trợ xác thực linh hoạt: Ngoài đăng nhập bằng mật khẩu, SSH còn hỗ trợ xác thực bằng SSH Key nhằm tăng cường mức độ an toàn. Hình thức này giúp giảm nguy cơ bị tấn công brute force hoặc dò tìm mật khẩu, đồng thời mang lại trải nghiệm đăng nhập thuận tiện hơn.
- Quản trị từ xa hiệu quả: SSH cho phép người dùng truy cập và điều khiển máy chủ ở bất kỳ đâu có kết nối Internet. Điều này giúp quản trị viên xử lý sự cố, kiểm tra hệ thống hoặc triển khai cấu hình nhanh chóng mà không cần tiếp cận trực tiếp thiết bị vật lý.
- Tích hợp nhiều tính năng mở rộng: Không chỉ hỗ trợ truy cập từ xa, SSH còn cung cấp khả năng truyền file an toàn, tạo đường hầm mã hóa và tự động hóa quy trình quản trị. Nhờ đó, người dùng có thể tận dụng SSH cho nhiều mục đích khác nhau thay vì chỉ dùng để đăng nhập server.
- Tương thích với nhiều nền tảng: SSH được hỗ trợ rộng rãi trên Linux, Windows, macOS và hầu hết thiết bị mạng hiện đại. Điều này giúp người dùng dễ dàng triển khai trong nhiều môi trường CNTT khác nhau mà không gặp quá nhiều rào cản về tính tương thích.
Nhược điểm
- Khó làm quen với người mới bắt đầu: SSH chủ yếu hoạt động thông qua giao diện dòng lệnh (CLI), vì vậy có thể gây khó khăn cho những người chưa quen với môi trường quản trị hệ thống. Việc ghi nhớ câu lệnh hoặc cấu hình sai đôi khi dẫn tới lỗi không mong muốn.
- Yêu cầu cấu hình bảo mật phù hợp: Mặc dù SSH vốn an toàn, nhưng nếu cấu hình không đúng cách như sử dụng mật khẩu yếu hoặc mở quyền truy cập quá rộng, hệ thống vẫn có thể trở thành mục tiêu tấn công của hacker. Do đó, quản trị viên cần có kiến thức nhất định để triển khai hiệu quả.
- Tiềm ẩn nguy cơ nếu SSH Key bị rò rỉ: SSH Key mang lại mức độ bảo mật cao hơn mật khẩu, nhưng nếu Private Key bị đánh cắp hoặc lưu trữ không an toàn, hacker vẫn có thể lợi dụng để truy cập trái phép vào hệ thống.
- Có thể tiêu tốn tài nguyên hơn một số giao thức cũ: Do phải thực hiện quá trình mã hóa và xác thực liên tục, SSH thường tiêu tốn nhiều tài nguyên hơn so với những giao thức không mã hóa như Telnet. Tuy nhiên, sự khác biệt này thường không đáng kể trên các hệ thống hiện đại.
So sánh SSH với các giao thức khác
Trong lĩnh vực truy cập từ xa và bảo mật dữ liệu, SSH thường được đặt cạnh nhiều giao thức quen thuộc khác. Mặc dù đều có liên quan tới kết nối mạng hoặc bảo vệ dữ liệu, nhưng mỗi giao thức lại được thiết kế cho mục đích sử dụng khác nhau. Việc so sánh sẽ giúp người dùng hiểu rõ điểm mạnh, điểm khác biệt và lựa chọn giải pháp phù hợp hơn.
So sánh SSH với Telnet
SSH và Telnet đều cho phép người dùng truy cập và điều khiển thiết bị từ xa thông qua mạng. Tuy nhiên, hai giao thức này có sự khác biệt rất lớn về cơ chế bảo mật và cách thức truyền dữ liệu. Nếu Telnet từng phổ biến trong quá khứ thì ngày nay SSH đã gần như thay thế hoàn toàn nhờ khả năng bảo vệ thông tin tốt hơn.
| Tiêu chí | SSH | Telnet |
| Mức độ bảo mật | Có mã hóa dữ liệu | Không mã hóa dữ liệu |
| Cách truyền thông tin | Dữ liệu được bảo vệ khi truyền | Dữ liệu truyền dạng văn bản thuần |
| Phương thức xác thực | Hỗ trợ mật khẩu và SSH Key | Chủ yếu dùng mật khẩu |
| Độ an toàn khi dùng Internet | Cao | Thấp |
| Cổng mặc định | Port 22 | Port 23 |
| Ứng dụng phổ biến | Quản trị server, thiết bị mạng | Chủ yếu dùng trong hệ thống cũ |
So sánh SSH với SSL/TLS
Nhiều người thường nhầm lẫn SSH và SSL/TLS vì cả hai đều liên quan đến mã hóa dữ liệu và bảo mật kết nối mạng. Tuy nhiên, SSH chủ yếu dùng cho truy cập và quản trị từ xa, trong khi SSL/TLS thường được sử dụng để bảo vệ dữ liệu truyền tải trên website hoặc ứng dụng trực tuyến.
| Tiêu chí | SSH | SSL/TLS |
| Mục đích sử dụng | Truy cập và quản trị từ xa | Mã hóa dữ liệu website, ứng dụng |
| Hình thức kết nối | Secure Shell | Secure Socket Layer / Transport Layer Security |
| Môi trường sử dụng | Server, thiết bị mạng | Website HTTPS, email, ứng dụng |
| Cổng mặc định | Port 22 | Thường dùng Port 443 |
| Xác thực | SSH Key hoặc mật khẩu | Chứng chỉ số (SSL Certificate) |
| Khả năng điều khiển hệ thống | Có | Không |
Có thể thấy, SSH vs SSL/TLS không hoàn toàn cạnh tranh trực tiếp mà thường phục vụ những mục đích khác nhau trong hệ thống CNTT. Trong nhiều trường hợp, cả hai còn được sử dụng song song để tăng cường bảo mật tổng thể.
Các phần mềm SSH phổ biến hiện nay
Để sử dụng SSH hiệu quả, người dùng thường cần tới các phần mềm hỗ trợ kết nối và quản trị từ xa. Hiện nay có khá nhiều SSH Client khác nhau, phù hợp với từng hệ điều hành và nhu cầu sử dụng riêng. Một số công cụ tập trung vào sự đơn giản, trong khi số khác lại tích hợp nhiều tính năng nâng cao phục vụ quản trị hệ thống chuyên sâu. Dưới đây là những phần mềm SSH phổ biến được nhiều người dùng lựa chọn hiện nay.
- PuTTY: PuTTY là một trong những phần mềm SSH phổ biến nhất trên Windows nhờ giao diện đơn giản và dung lượng nhẹ. Công cụ này cho phép người dùng dễ dàng kết nối tới máy chủ thông qua SSH, Telnet hoặc Serial chỉ với vài thao tác cơ bản. Dù giao diện không quá hiện đại, PuTTY vẫn được nhiều quản trị viên lựa chọn vì tính ổn định và dễ sử dụng.
- OpenSSH: Đây là bộ công cụ mã nguồn mở được tích hợp sẵn trên hầu hết hệ điều hành Linux và macOS. Ngoài ra, Windows hiện nay cũng hỗ trợ OpenSSH như một tính năng mặc định trên nhiều phiên bản mới. Công cụ này cho phép người dùng kết nối server trực tiếp thông qua Terminal hoặc Command Prompt mà không cần cài đặt phần mềm bên ngoài.
- MobaXterm: MobaXterm là phần mềm SSH được nhiều kỹ sư hệ thống và quản trị mạng yêu thích nhờ giao diện trực quan cùng khả năng tích hợp nhiều công cụ trong một nền tảng. Ngoài SSH, phần mềm này còn hỗ trợ SFTP, RDP, VNC và nhiều tính năng quản trị khác. Điều này giúp người dùng thao tác thuận tiện hơn mà không cần chuyển đổi giữa nhiều ứng dụng khác nhau.
- Bitvise SSH Client: Phần mềm này là một giải pháp SSH dành cho Windows với giao diện hiện đại và nhiều tùy chọn cấu hình nâng cao. Công cụ này hỗ trợ truyền file bằng SFTP, quản lý phiên kết nối và bảo mật tốt hơn trong môi trường doanh nghiệp. Đây là lựa chọn phù hợp với người dùng cần nhiều tính năng hơn so với PuTTY truyền thống.
- Termius: Termius là ứng dụng SSH đa nền tảng hỗ trợ Windows, macOS, Linux, Android và iOS. Điểm mạnh của phần mềm này nằm ở giao diện hiện đại, khả năng đồng bộ dữ liệu và quản lý nhiều server trong cùng một hệ thống. Nhờ đó, người dùng có thể dễ dàng truy cập và quản lý máy chủ ở nhiều thiết bị khác nhau.
Cách sử dụng SSH cơ bản
Việc sử dụng SSH trên thực tế không quá phức tạp như nhiều người vẫn nghĩ. Chỉ cần có đầy đủ thông tin máy chủ và một phần mềm hỗ trợ kết nối, người dùng đã có thể truy cập hệ thống từ xa để quản lý hoặc thực hiện các tác vụ cần thiết. Dưới đây là quy trình sử dụng SSH cơ bản dành cho người mới bắt đầu.
Bước 1: Chuẩn bị thông tin kết nối
Trước khi sử dụng SSH, người dùng cần chuẩn bị đầy đủ thông tin truy cập do quản trị viên hoặc nhà cung cấp máy chủ cung cấp. Các thông tin này thường bao gồm địa chỉ IP của server, tên đăng nhập (username), mật khẩu hoặc SSH Key và cổng kết nối (mặc định là port 22). Việc kiểm tra kỹ các thông số ngay từ đầu sẽ giúp hạn chế lỗi đăng nhập hoặc kết nối thất bại.
Bước 2: Mở phần mềm SSH Client
Người dùng có thể sử dụng các phần mềm như PuTTY, MobaXterm, OpenSSH hoặc Terminal có sẵn trên Linux/macOS để thực hiện kết nối. Với hệ điều hành Windows, PuTTY thường là lựa chọn phổ biến nhờ giao diện đơn giản và dễ thao tác. Sau khi mở phần mềm, người dùng chỉ cần nhập địa chỉ IP của máy chủ và cổng kết nối tương ứng.
Bước 3: Thực hiện kết nối SSH
Sau khi nhập thông tin server, hệ thống sẽ yêu cầu xác thực bằng mật khẩu hoặc SSH Key. Nếu sử dụng Terminal trên Linux hoặc macOS, câu lệnh kết nối SSH cơ bản thường có cú pháp như sau:
Ví dụ:
Nếu sử dụng cổng khác mặc định, người dùng có thể thêm tham số -p để chỉ định port cụ thể.
Bước 4: Quản lý và thực thi lệnh trên máy chủ
Sau khi đăng nhập thành công, người dùng sẽ truy cập vào giao diện dòng lệnh của server. Tại đây, quản trị viên có thể thực hiện nhiều thao tác như kiểm tra trạng thái hệ thống, chỉnh sửa file cấu hình, cài đặt phần mềm hoặc quản lý dữ liệu từ xa. Khi hoàn tất công việc, người dùng chỉ cần nhập lệnh exit để kết thúc phiên SSH.
Các lệnh SSH phổ biến
| Lệnh | Chức năng |
|---|---|
ssh username@IP |
Kết nối tới máy chủ SSH |
ssh -p 2222 username@IP |
Kết nối SSH với port tùy chỉnh |
ssh -i key.pem username@IP |
Đăng nhập bằng SSH Key |
scp file.txt user@IP:/home |
Sao chép file lên server |
scp user@IP:/home/file.txt . |
Tải file từ server về máy |
sftp username@IP |
Kết nối truyền file qua SFTP |
exit |
Thoát khỏi phiên SSH |
Một số lệnh Linux thường dùng sau khi SSH vào server
| Lệnh | Chức năng |
|---|---|
pwd |
Kiểm tra thư mục hiện tại |
ls |
Xem danh sách file/thư mục |
cd |
Di chuyển thư mục |
mkdir |
Tạo thư mục mới |
rm |
Xóa file/thư mục |
cat |
Xem nội dung file |
top hoặc htop |
Kiểm tra tài nguyên hệ thống |
df -h |
Xem dung lượng ổ đĩa |
free -m |
Kiểm tra RAM |
systemctl status service-name |
Kiểm tra trạng thái dịch vụ |
reboot |
Khởi động lại server |
Kết luận
SH là một giao thức truy cập từ xa quan trọng, đóng vai trò lớn trong việc quản trị máy chủ và bảo vệ dữ liệu truyền tải trên môi trường mạng. Nhờ khả năng mã hóa mạnh mẽ, xác thực an toàn cùng nhiều tính năng hỗ trợ quản trị hệ thống, SSH đã trở thành lựa chọn phổ biến thay thế cho các phương thức kết nối truyền thống kém bảo mật hơn. Hy vọng qua bài viết này, bạn đã nắm được SSH là gì, cách hoạt động, ưu nhược điểm cũng như cách ứng dụng giao thức này trong thực tế.
Câu hỏi thường gặp về SSH
Trả lời: Proxy SSH là phương thức sử dụng kết nối SSH như một máy chủ trung gian để chuyển tiếp lưu lượng mạng. Hiểu đơn giản, nó giúp người dùng truy cập Internet hoặc hệ thống nội bộ thông qua “đường hầm” mã hóa an toàn. Proxy SSH thường được dùng để tăng cường bảo mật hoặc truy cập tài nguyên từ xa.
Trả lời: SSH Access là quyền truy cập vào máy chủ hoặc thiết bị thông qua giao thức SSH. Khi được cấp SSH Access, người dùng có thể đăng nhập từ xa để quản lý hệ thống, thực thi lệnh hoặc cấu hình server. Thông thường, quyền truy cập này sẽ đi kèm tài khoản đăng nhập, mật khẩu hoặc SSH Key.
Trả lời: Blacklist SSH là tình trạng địa chỉ IP hoặc tài khoản bị chặn quyền truy cập SSH do có dấu hiệu bất thường hoặc vi phạm chính sách bảo mật. Điều này thường xảy ra khi đăng nhập sai mật khẩu quá nhiều lần hoặc có hành vi bị nghi ngờ là tấn công hệ thống. Khi bị blacklist, người dùng sẽ không thể kết nối SSH cho tới khi được mở lại quyền truy cập.
Trả lời: Chứng chỉ SSH (SSH Certificate) là phương thức xác thực nâng cao giúp xác minh danh tính người dùng hoặc máy chủ khi kết nối SSH. Thay vì chỉ dùng SSH Key thông thường, chứng chỉ SSH sẽ được ký bởi một hệ thống tin cậy để tăng mức độ bảo mật và quản lý quyền truy cập hiệu quả hơn. Giải pháp này thường được sử dụng trong doanh nghiệp hoặc hệ thống quy mô lớn.